


Le Shadow AI, c'est l'usage d'outils d'intelligence artificielle (ChatGPT, Claude, Gemini, Copilot, outils de transcription, extensions de navigateur) en dehors du cadre officiel de l'entreprise : sans validation de la DSI, sans contrat avec l'éditeur, sans analyse d'impact, sans traçabilité.
Il est déjà là. Les outils sont installés sur les postes et les téléphones, le gain de temps est immédiat, et la sanction est rare. Les chartes qui disent « pas de données personnelles dans les IA publiques » sont publiées, lues, puis contournées dès que la pression monte.
Ce guide explique ce qu'est le Shadow AI, les risques RGPD qu'il crée, pourquoi l'interdiction échoue, et comment passer en 90 jours d'un risque invisible à un usage encadré : plan d'action, contrôles techniques, charte d'usage et pseudonymisation des documents avant envoi.
La règle d'or : proposez une alternative sûre avant de bloquer. C'est ce qui sépare un usage de l'IA visible d'un usage caché.
Points clés
| Point | Détails |
|---|---|
| Le Shadow AI est un traitement non inventorié | Pas de base légale documentée, pas de contrat, pas d'analyse d'impact : c'est un manquement en soi. |
| L'interdiction déplace l'usage | Vers les téléphones, les comptes personnels et les connexions mobiles, hors de toute visibilité. |
| Les alternatives d'abord | Un outil approuvé, aussi pratique que ChatGPT ou Claude, est le premier levier de réduction du risque. |
| La charte doit être vérifiable | « Ne jamais coller un numéro de sécurité sociale » se contrôle ; « respecter la confidentialité » non. |
| La pseudonymisation comble le vide | Elle rend l'interdiction de données identifiantes applicable en pratique. |
Table des matières
- Qu'est-ce que le Shadow AI ?
- Les risques RGPD concrets
- Pourquoi l'interdiction échoue
- Le plan d'action en 90 jours
- Les contrôles techniques
- La charte d'usage de l'IA
- La pseudonymisation : rendre la règle applicable
- Valider un outil d'IA avant de l'autoriser
- La gouvernance : qui fait quoi
- Les erreurs les plus fréquentes
- Safe-doc pour encadrer le Shadow AI
- Questions fréquentes
- À lire aussi
- Sources
- Recommandation
Qu'est-ce que le Shadow AI ?
Le Shadow AI désigne les outils d'IA utilisés sans validation ni encadrement par la DSI ou le DPO : assistants conversationnels en version grand public, assistants de code sur compte personnel, outils de transcription en ligne, générateurs d'images, extensions de navigateur.
Il naît au quotidien, sans mauvaise intention. Un juriste colle un projet de contrat dans ChatGPT ou Claude pour en obtenir un résumé ; un responsable RH transcrit des entretiens de recrutement avec un outil en ligne. Un développeur branche une API d'IA non approuvée dans un outil interne, et un commercial fait reformuler une proposition qui contient les conditions tarifaires d'un client.
Ce qui le distingue du Shadow IT
Le Shadow IT classique (un outil en ligne non approuvé, un partage de fichiers personnel) pose déjà des problèmes de gouvernance. Le Shadow AI va plus loin : le contenu envoyé est lu, analysé, parfois conservé, et selon l'offre utilisée il peut servir à améliorer les modèles. Et il est massif, parce que le gain de productivité est immédiat et visible.
Les risques RGPD concrets
| Type de données | Usage typique | Impact RGPD | Risque supplémentaire |
|---|---|---|---|
| Données clients | Résumés de contrats, extraits de CRM | Élevé (articles 28 et 32) | Transfert hors UE, perte du secret des affaires |
| Données RH | CV, entretiens, évaluations | Élevé, parfois article 9 | Analyse d'impact obligatoire en cas de tri ou de notation automatisés |
| Propriété intellectuelle | Code source, stratégie, brevets | Moyen à élevé | Perte de confidentialité, risque concurrentiel |
| Données financières | États financiers, prévisions | Élevé | Manquement aux obligations sectorielles |
Un traitement Shadow AI non inventorié est, par définition, un traitement sans base légale documentée, sans mesures de sécurité vérifiables et sans moyen d'exercer les droits des personnes. En cas de contrôle, l'absence de contrat et d'analyse d'impact est un manquement en soi, indépendamment de toute fuite.
Les conséquences dépassent les amendes : perte de confiance d'un client qui découvre que ses documents sont passés par un outil grand public, rupture du secret professionnel pour les avocats et les experts-comptables, exposition de secrets d'affaires.
Pourquoi l'interdiction échoue
Les DSI et les DPO publient des chartes ; les équipes les lisent, puis les contournent. Les outils sont déjà installés, dans le navigateur, en extension ou sur le téléphone. Le gain de productivité est immédiat et visible. Et si la sanction est rare, le besoin métier, lui, est bien réel.
Résultat : l'usage continue, mais il devient invisible. C'est pire qu'un usage encadré. Les organisations qui ont bloqué l'accès aux outils d'IA sans proposer d'alternative observent le même phénomène : les usages se déplacent vers les appareils personnels, les connexions mobiles et les VPN, hors de toute visibilité.
L'approche qui fonctionne combine trois éléments, dans cet ordre : des alternatives attractives, que les collaborateurs préfèrent à l'outil grand public ; des contrôles techniques, qui rendent visibles les usages non autorisés ; et une culture de responsabilité, portée par des relais dans chaque service.
Le plan d'action en 90 jours
Jours 1 à 7 : l'audit éclair (DSI et DPO)
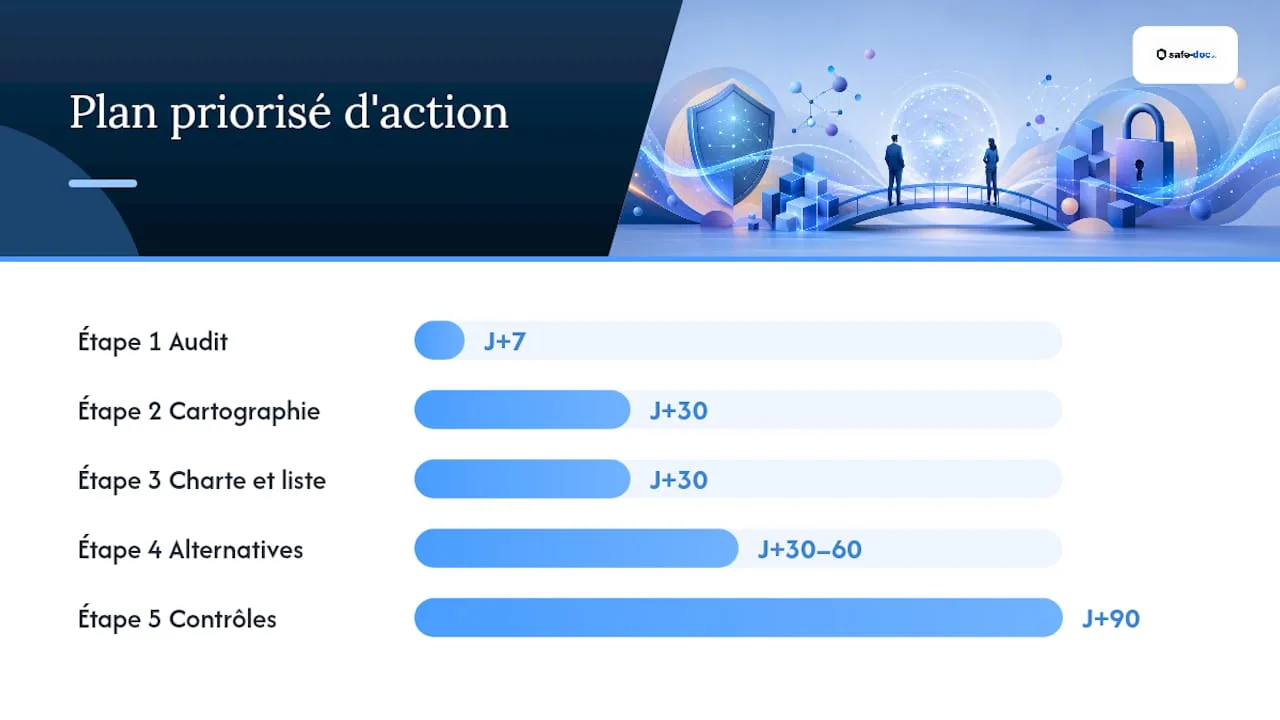
La première semaine sert à mesurer. Extrayez les journaux du proxy et des résolutions DNS sur 30 jours pour repérer les 10 à 15 domaines d'IA les plus sollicités, et croisez-les avec les notes de frais, les abonnements et les extensions installées sur les postes. Un sondage anonyme de cinq questions complète le tableau : quels outils, pour quels usages ?
Si une situation est très exposée, n'attendez pas : décidez d'interdictions temporaires ciblées, par exemple sur les versions grand public pour les postes RH et juridiques.
Jours 8 à 30 : cartographie, charte et alternatives (DSI, DPO et RH)
Construisez ensuite un registre des usages (outil, fréquence, type de données envoyées, service) et classez-les selon la sensibilité des données et le volume ; les usages confidentiels passent en action immédiate. Publiez une charte d'usage d'une page, avec une liste d'outils approuvés.
Mettez à disposition au moins une alternative sécurisée : une offre entreprise sous contrat, avec un engagement de non-réutilisation des données, un modèle européen hébergé dans l'Union européenne, ou un modèle déployé en interne. Et faites signer la charte par un sponsor de la direction générale.
Jours 31 à 90 : contrôles techniques et relais (DSI et métiers)
C'est le moment de déployer les contrôles techniques décrits plus bas et de compléter les contrats de sous-traitance (article 28 du RGPD) pour chaque outil validé. Nommez un relais IA par service, chargé de faire remonter les besoins et les usages non déclarés. Et mesurez la part du trafic d'IA qui passe par les outils approuvés : c'est l'indicateur qui dira si le plan fonctionne.
Conseil de pro : Ne commencez pas par l'interdiction. Fournir des alternatives avant de bloquer réduit le risque de voir les usages migrer vers des appareils personnels, bien plus difficiles à surveiller.
Les contrôles techniques
Aucune méthode ne suffit seule ; elles se combinent selon votre taille. Au niveau du réseau, un proxy sortant qui inspecte les noms de domaine repère les connexions vers les services d'IA connus, et une surveillance DNS signale les résolutions vers des domaines hors liste blanche. Un courtier d'accès aux services cloud (CASB) applique des règles d'accès aux applications d'IA, avec contrôle d'identité et journalisation.
Au niveau des données, une solution de prévention des fuites (DLP) détecte dans les flux sortants les données sensibles (numéros d'identification, données personnelles, clauses types) avant qu'elles n'atteignent un outil d'IA. Sur les postes, une surveillance des extensions de navigateur et des processus repère ceux qui appellent directement des API d'IA.
Deux dispositifs, enfin, rendent les usages approuvés traçables : une passerelle d'IA, qui fait passer tous les appels vers les modèles par un point unique, contrôlé et journalisé, et l'authentification unique pour les outils approuvés, qui rend aussi les accès révocables.
Pour une PME, la priorité va aux journaux du proxy et à la surveillance DNS, déployables rapidement sans infrastructure lourde.
Un blocage réseau seul pousse les utilisateurs vers leur téléphone. Combinez contrôle des flux, prévention des fuites et contrôle d'identité.
La charte d'usage de l'IA
Une charte d'usage de l'IA fixe les règles, les responsabilités et les limites d'utilisation des outils d'IA dans l'organisation. Elle devient urgente dès que l'IA générative est utilisée, même informellement, que des données personnelles ou confidentielles sont manipulées, ou que des prestataires utilisent eux-mêmes des IA. Les clauses à négocier sont détaillées dans notre guide sur les contrats avec les fournisseurs d'IA.
Les cinq principes à couvrir
Le guide d'usage de l'IA publié pour les agents publics de l'État s'articule autour de principes qui se transposent bien au secteur privé. La responsabilité humaine d'abord : une décision qui affecte une personne ou un contrat ne repose jamais uniquement sur une réponse d'IA non vérifiée. La protection des données ensuite : aucune donnée identifiante ne transite par une IA publique non maîtrisée.
S'y ajoutent la transparence (l'usage de l'IA dans un contenu ou une analyse est mentionné, en interne comme auprès du client), la sobriété (un usage raisonné plutôt que systématique) et la formation continue, pour savoir reconnaître une erreur, un biais ou une fuite potentielle.
Conseil de pro : Formulez chaque principe comme une règle vérifiable. « Ne jamais coller un numéro de sécurité sociale dans une requête » se contrôle ; « respecter la confidentialité » ne se contrôle pas.
Ce que le RGPD et le règlement sur l'IA imposent
Le règlement européen sur l'intelligence artificielle, entré en vigueur en août 2024 et applicable par étapes, ne remplace pas le RGPD : les deux textes s'articulent. Depuis février 2025, son article 4 impose aux entreprises qui utilisent des systèmes d'IA de veiller à un niveau suffisant de maîtrise de l'IA chez leurs collaborateurs. Certains usages sont classés à haut risque, comme le tri de candidatures ou l'évaluation de salariés : ils appellent une analyse d'impact et un contrôle humain effectif. Et chaque déploiement d'outil doit être documenté : finalité, données traitées, niveau de risque, mesures d'atténuation.
Concevoir la charte en cinq étapes
Constituez d'abord un groupe pluridisciplinaire : juridique, DSI, RH, un ou deux métiers, et si possible un collaborateur qui utilise déjà l'IA au quotidien. Ce groupe cartographie les usages réels, pas seulement les usages officiels, et classe la sensibilité des données de chacun : publiques, internes, confidentielles, personnelles.
Il définit ensuite trois niveaux d'autorisation par outil et par usage. Suivent la rédaction, la validation, la formation et l'audit, avec un responsable et une échéance pour chaque étape.
Pour fixer les idées : coller des contrats clients ou des dossiers RH dans un assistant public sans traitement préalable est interdit. Un assistant de code sur un dépôt interne, avec revue par un pair, est soumis à validation. Reformuler un texte générique sans donnée sensible est autorisé. Pour les précautions au quotidien, voir ChatGPT, Claude et documents confidentiels.
Les annexes qui rendent la charte applicable
La première annexe est la liste des outils autorisés, classés selon le niveau de données qu'ils peuvent recevoir. Gardez-la hors du corps de la charte : elle évolue vite, la charte non. Ajoutez un gabarit d'analyse d'impact simplifié, qui couvre le RGPD et la documentation attendue par le règlement sur l'IA, une fiche par métier décrivant les usages autorisés, et une procédure de demande pour faire valider un nouvel outil.
Piloter dans la durée
Une charte sans gouvernance se périme en quelques mois. Prévoyez une révision tous les six à douze mois, et suivez quelques indicateurs : la part du trafic d'IA qui passe par les outils approuvés, le nombre d'outils validés sur la période, le nombre de signalements ou d'incidents liés à des données sensibles envoyées à une IA, et la connaissance de la charte, mesurée par un sondage court.
Un registre central des demandes d'accès aux outils d'IA, avec un circuit de validation, transforme la gouvernance en processus traçable. C'est ce qui manque le plus souvent aux chartes qui échouent après six mois.
La pseudonymisation : rendre la règle applicable
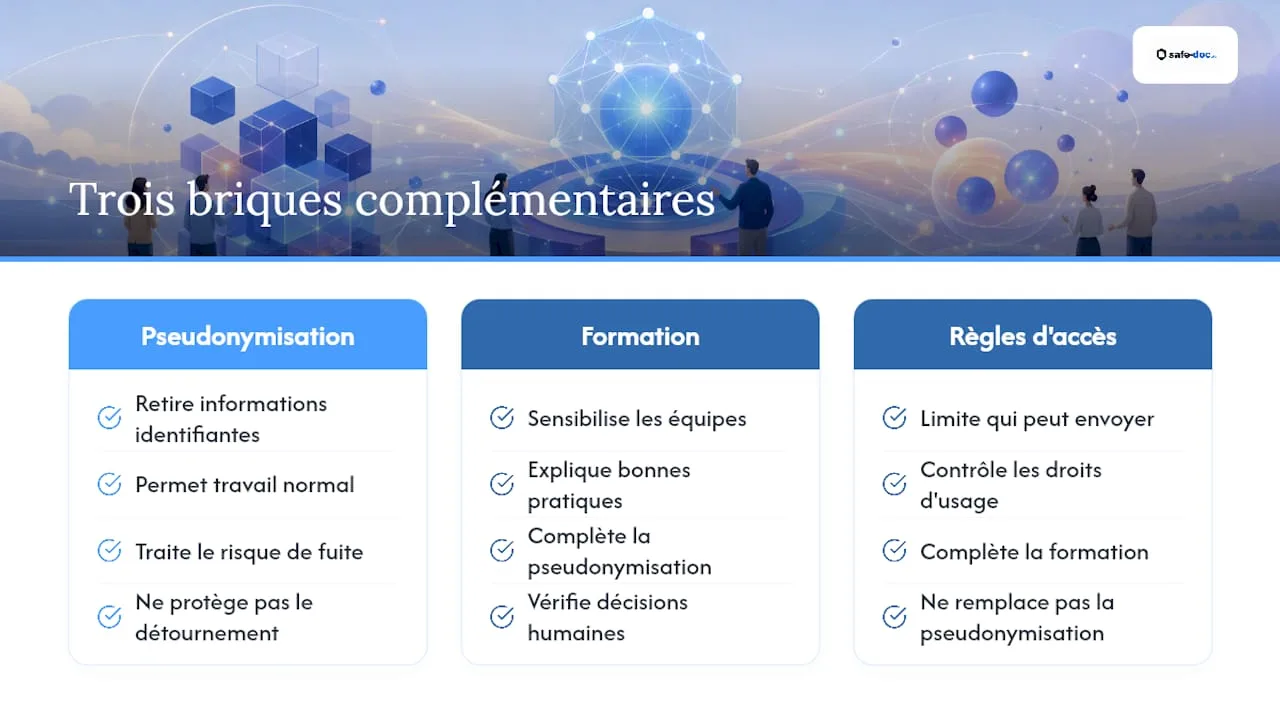
La plupart des chartes échouent sur un point précis : elles interdisent de coller des données personnelles dans une IA, mais ne donnent aux équipes aucun moyen pratique de le faire. Un collaborateur qui doit faire analyser un contrat de 40 pages ne va pas le relire pour masquer chaque nom à la main.
La pseudonymisation avant envoi comble ce vide. Le flux devient : protéger, analyser, restaurer si besoin.
| Étape | Action |
|---|---|
| 1. Détection | Les données personnelles et confidentielles du document sont repérées automatiquement |
| 2. Pseudonymisation | Elles sont remplacées par des alias neutres et cohérents |
| 3. Envoi | Le document pseudonymisé part vers ChatGPT, Claude ou l'outil choisi |
| 4. Réponse | L'IA répond sur le document pseudonymisé |
| 5. Restauration | Les vraies données sont réinjectées localement, si nécessaire |
Les cas prioritaires : documents RH (CV, évaluations, contrats de travail), contrats clients, documents financiers, dossiers juridiques.
Avant de valider un outil de pseudonymisation, vérifiez qu'il est couvert par un contrat de sous-traitance conforme à l'article 28, avec un hébergement dans l'Union européenne, et qu'il ne conserve pas les documents chez le fournisseur. La restauration des données doit passer par une table restée chez vous. L'outil doit aussi produire des rapports exploitables pour votre registre des traitements, et couvrir les types de données de votre secteur : santé, finance, justice.
Valider un outil d'IA avant de l'autoriser
Sur le plan documentaire, il faut un contrat de sous-traitance conforme à l'article 28 (finalités, durées de conservation, sécurité, non-réutilisation des données) et une inscription au registre des traitements, avec la base légale, les catégories de données et les destinataires. Les usages à risque élevé, comme le tri de CV, la notation de clients ou la surveillance de salariés, demandent en plus une analyse d'impact.
Dans le contrat, exigez un engagement explicite de non-réutilisation des données pour l'entraînement : les conditions des offres grand public l'autorisent souvent. Le fournisseur doit héberger les données dans l'Union européenne, ou offrir des garanties équivalentes, et être capable de produire des journaux en cas d'incident.
Le responsable de traitement reste seul responsable de la licéité du traitement. La politique de confidentialité de l'éditeur ne suffit pas : base légale, sécurité et droits des personnes restent à votre charge.
La gouvernance : qui fait quoi
Un sponsor à la direction générale signe la charte, valide le budget des alternatives et arbitre entre productivité et conformité. Un référent IA, à la DSI ou chez le RSSI, pilote le registre des usages et les contrôles techniques. Le DPO valide les analyses d'impact et les contrats, et gère la relation avec la CNIL. Un relais par service fait remonter les besoins et les usages non déclarés, sans stigmatiser personne.
Pour la formation, une sensibilisation de 30 minutes pour tous suffit à expliquer ce qu'est le Shadow AI, ses risques et les outils à utiliser. Les équipes les plus exposées (RH, juridique, finance) suivent en plus des ateliers de 90 minutes, avec une démonstration des alternatives. Un rappel régulier, illustré par un exemple concret d'incident, entretient les bons réflexes.
Les erreurs les plus fréquentes
La première erreur est d'interdire sans proposer d'alternative. Deux erreurs tiennent à la rédaction : une charte de principes sans règles vérifiables ni liste d'outils, et une liste d'outils figée dans la charte, qui devient obsolète en trois mois.
On oublie aussi souvent les outils de transcription et les extensions de navigateur, on laisse les métiers hors de la conception, ce qui ralentit l'adoption, et l'on ne mesure rien : l'ampleur des usages se découvre alors lors d'un incident.
Safe-doc pour encadrer le Shadow AI
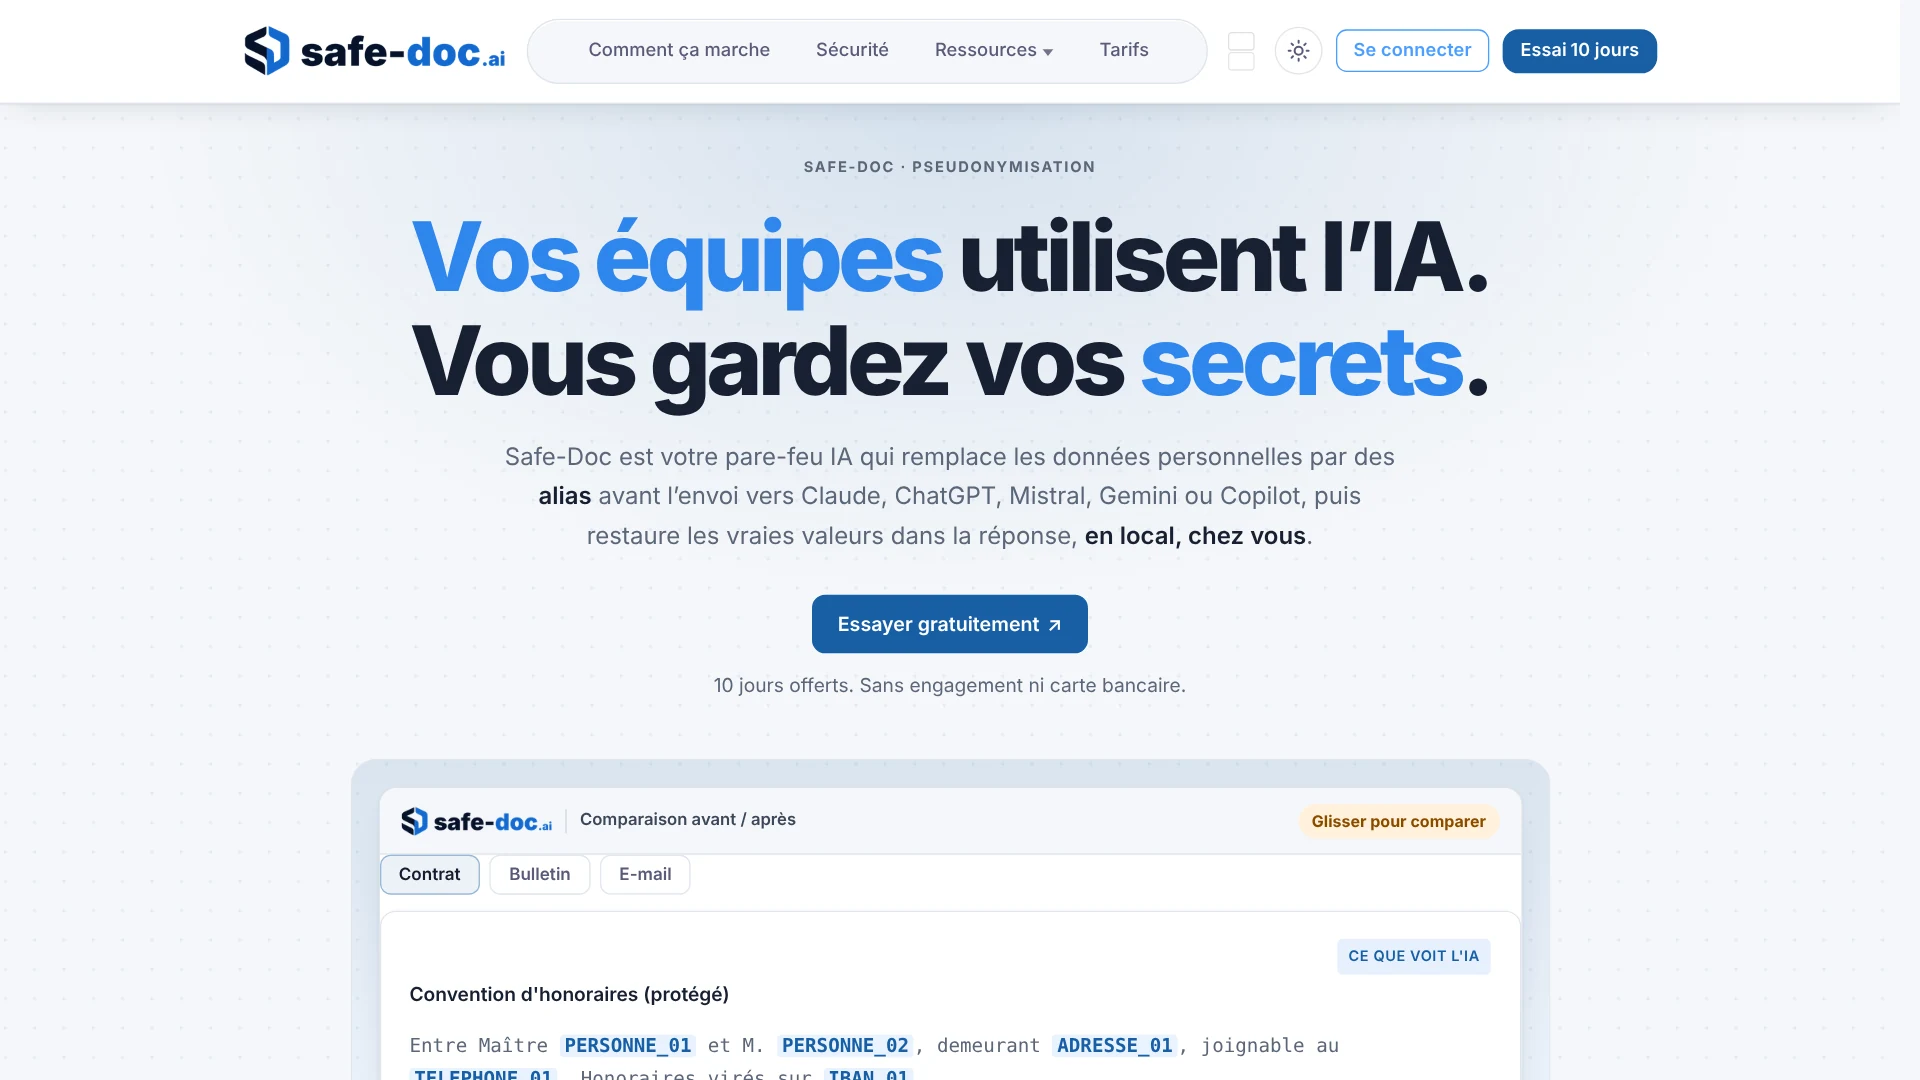
Une charte n'est respectée que si l'outil autorisé est aussi simple que l'outil interdit. Safe-doc a été pensé dans ce sens : le collaborateur dépose son document, vérifie ce qui sera masqué et continue avec ChatGPT, Claude, Copilot ou Mistral, comme avant. Les vraies données reviennent dans la réponse, sur son poste. Ceux qui ne veulent même pas quitter la fenêtre de chat peuvent ajouter l'extension Chrome, facultative : le message part protégé et la réponse s'affiche avec les vrais noms.
Pour la DSI, il n'y a ni fichiers à héberger ni plateforme de plus à administrer : les documents ne sont pas conservés après traitement. Les équipes techniques peuvent brancher la même protection sur leurs agents par l'API ou le serveur MCP. Voir comment ça marche et la page Shadow AI.
Questions fréquentes
Qu'est-ce que le Shadow AI ?
L'usage d'outils d'IA en dehors du cadre officiel de l'entreprise : sans validation, sans contrat avec l'éditeur, sans analyse d'impact et sans traçabilité.
Faut-il interdire ChatGPT et Claude en entreprise ?
Interdire sans alternative déplace les usages vers les appareils personnels. Mieux vaut proposer un outil approuvé, encadrer les usages par une charte et pseudonymiser les documents sensibles avant l'envoi.
Comment mesurer le Shadow AI dans son entreprise ?
En analysant les journaux du proxy et des résolutions DNS, les abonnements et notes de frais, les extensions installées, et en lançant un sondage anonyme auprès des équipes.
Que doit contenir une charte d'usage de l'IA ?
Des règles vérifiables sur les données interdites, une liste d'outils autorisés en annexe, trois niveaux d'autorisation, une procédure de demande, des responsables et une date de révision.
Le Shadow AI est-il une violation du RGPD ?
Un traitement de données personnelles par un outil non inventorié, sans contrat ni base légale documentée, est un manquement en soi. S'il expose des données à un tiers non autorisé, il peut aussi constituer une violation de données.
Le règlement européen sur l'IA concerne-t-il les entreprises utilisatrices ?
Oui. Depuis février 2025, l'article 4 impose de veiller à la maîtrise de l'IA par les utilisateurs, et certains usages (recrutement, évaluation des salariés) sont classés à haut risque.
À lire aussi
- ChatGPT, Claude et documents confidentiels : comment les utiliser sans exposer vos données
- Contrats avec les fournisseurs d'IA : les clauses à exiger (RGPD, AI Act)
- Classification des données sensibles : 4 niveaux, DLP et pseudonymisation
Sources
- Règlement (UE) 2024/1689 sur l'intelligence artificielle (EUR-Lex)
- CNIL : entrée en vigueur du règlement européen sur l'IA, questions-réponses
- Guide d'usage de l'IA pour les agents publics de l'État
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit à propos de votre situation avant d'agir sur la base de ce contenu.