


La question n'est plus de savoir si les cabinets d'avocats utilisent l'IA : c'est déjà le cas. La vraie question est de savoir comment le faire sans exposer les dossiers clients. Coller une conclusion, un contrat ou un extrait de dossier dans ChatGPT, Claude, Gemini ou Copilot transmet ces informations au fournisseur du modèle. Pour un avocat, c'est un risque déontologique, pénal et RGPD à la fois.
Peut-on utiliser l'IA sans violer le secret professionnel ? Oui, à une condition : que l'outil ne reçoive jamais d'informations permettant d'identifier le client, la partie adverse ou les tiers. C'est ce que permet la pseudonymisation des pièces avant l'envoi.
Ce guide explique ce que couvre le secret professionnel dans un cabinet numérique, ce que recommandent les instances de la profession, comment pseudonymiser un dossier avant l'IA, comment traiter les documents judiciaires et les données sensibles, et quelles mesures mettre en place au cabinet.
La règle d'or : l'IA travaille sur la version pseudonymisée de la pièce. Les vrais noms restent au cabinet et ne sont réinjectés qu'à la fin, localement.
Points clés
| Point | Détails |
|---|---|
| Le secret couvre aussi le numérique | Courriels, cloud, plateformes collaboratives et outils d'IA sont concernés au même titre que le papier. |
| Interdire ne suffit pas | Sans outil approuvé, les collaborateurs utilisent l'IA en parallèle : c'est le Shadow AI. |
| Masquer les noms ne suffit pas | Le contexte (lieux, dates, montants, situation familiale) peut suffire à reconnaître un client. |
| Le RGPD s'ajoute au secret | Base légale, minimisation, données sensibles, durées de conservation, contrats avec les prestataires. |
| L'information du client compte | Mentionnez dans la lettre de mission les outils utilisés et les garanties appliquées. |
Table des matières
- Le secret professionnel s'applique aussi au numérique
- Ce que recommandent les instances de la profession
- Les risques concrets d'un usage non encadré de l'IA
- Pseudonymiser un dossier avant l'IA
- Documents judiciaires et RGPD
- Les données sensibles dans les dossiers clients
- Les mesures à mettre en place au cabinet
- Politique interne, contrats et lettre de mission
- Les erreurs les plus fréquentes
- Safe-doc pour les cabinets d'avocats
- Questions fréquentes
- À lire aussi
- Sources
- Recommandation
Le secret professionnel s'applique aussi au numérique
Le secret professionnel de l'avocat est général et absolu. L'article 66-5 de la loi du 31 décembre 1971 couvre, en toutes matières, les consultations, les correspondances échangées avec le client ou entre avocats, les notes d'entretien et toutes les pièces du dossier. Sa violation est sanctionnée pénalement par l'article 226-13 du Code pénal, et disciplinairement par l'Ordre.
Ce secret ne dépend pas du support. Il s'applique de la même façon aux courriels et à leurs pièces jointes, aux espaces de stockage en ligne et aux plateformes collaboratives, aux outils de traduction, de transcription et de rédaction en ligne, et donc aux outils d'intelligence artificielle générative.
Les exceptions sont strictement encadrées par la loi, par exemple en matière de lutte contre le blanchiment de capitaux. En dehors de ces cas, transmettre des informations d'un dossier à un tiers non habilité, y compris un éditeur d'IA, expose l'avocat, même si la transmission est involontaire.
Ce que recommandent les instances de la profession
Le Conseil national des barreaux a adopté un guide sur la déontologie et l'intelligence artificielle. Il appelle les avocats à la prudence sur les données clients et à évaluer les risques avant d'adopter un outil : où les données sont-elles traitées, sont-elles conservées, servent-elles à entraîner le modèle, et qui y a accès ? Côté protection des données, les recommandations de la CNIL et du CEPD complètent ce cadre déontologique.
Plusieurs points d'attention reviennent. Les garanties doivent être équivalentes à celles du droit européen : hébergement et traitements dans l'Union européenne, ou garanties appropriées en cas de transfert. Toute réutilisation des données clients pour entraîner ou améliorer les modèles doit être exclue, et les prestataires encadrés par un contrat conforme à l'article 28 du RGPD. Le client est informé de l'usage d'outils numériques et des garanties appliquées. Les clauses à négocier sont détaillées dans notre guide sur les contrats avec les fournisseurs d'IA.
Interdire l'IA au cabinet ne protège pas le secret. Les usages continuent en dehors de tout contrôle, sur des comptes personnels. Proposer un outil encadré, avec pseudonymisation, est la seule réponse qui tient dans la durée. Voir aussi : Shadow AI, les chiffres.
Et les juristes d'entreprise ?
La loi n° 2026-122 du 23 février 2026 rend confidentielles, sous conditions, les consultations juridiques rédigées par les juristes d'entreprise. Elle entre en vigueur à une date fixée par décret, et au plus tard début 2027. Cette protection est plus limitée que le secret professionnel de l'avocat : elle ne dispense pas les directions juridiques de protéger elles-mêmes leurs documents lorsqu'elles utilisent l'IA.
Les risques concrets d'un usage non encadré de l'IA
Le premier risque est la conservation des requêtes : selon l'outil et l'offre souscrite, les textes envoyés peuvent rester chez le fournisseur. Certaines offres grand public prévoient même leur réutilisation pour entraîner les modèles. Les traitements peuvent aussi avoir lieu hors de l'Union européenne, dans des pays sans garanties équivalentes.
Deux risques tiennent aux usages. Un collaborateur qui passe par son compte personnel échappe à tout contrat entre le cabinet et l'éditeur. Et même sans nom, le contexte d'un récit précis (ville, date, profession, situation familiale) peut suffire à désigner une personne.
| Type d'outil | Niveau de risque | Mesure prioritaire |
|---|---|---|
| IA grand public, compte personnel, sans pseudonymisation | Critique | Interdire, et proposer une alternative |
| Messagerie grand public non chiffrée | Élevé | Chiffrement, liens expirables ou espace sécurisé |
| Stockage en ligne hors Union européenne | Très élevé | Migration ou garanties contractuelles |
| IA professionnelle sous contrat, sans pseudonymisation | Élevé | Pseudonymiser avant l'envoi |
| IA avec pseudonymisation préalable | Maîtrisé | Audit régulier, analyse d'impact |
| Stockage souverain avec journalisation | Faible | Contrôle d'accès et revue des habilitations |
Pseudonymiser un dossier avant l'IA
La pseudonymisation (article 4(5) du RGPD) remplace les noms, coordonnées, montants et identifiants par des alias neutres avant l'envoi. L'IA ne reçoit plus d'informations identifiantes ; le cabinet garde la table qui permet de revenir aux vraies données. Pour le faire directement dans la fenêtre de ChatGPT ou de Claude, l'extension Chrome Safe-Doc pseudonymise sans copier-coller.
La méthode en quatre étapes
On importe la pièce (PDF, Word ou texte), puis on vérifie la pseudonymisation : relire les éléments détectés et ajouter ceux qui manquent, comme un surnom, une enseigne ou un lieu-dit. La version nettoyée part ensuite vers ChatGPT, Claude ou l'outil de votre choix, et les vrais noms sont restaurés dans le résultat, localement, grâce à la table de correspondance. Pour les précautions au quotidien, voir ChatGPT, Claude et documents confidentiels.
Ce qu'il faut masquer
Il faut masquer toutes les personnes : le client, mais aussi la partie adverse, les témoins, les experts et les tiers cités. Il faut masquer aussi leurs coordonnées et identifiants (adresses, téléphones, courriels, numéros d'identification) et les références de l'affaire : numéros de dossier, de procédure ou de contrat.
Les montants et les dates sont à masquer quand leur combinaison permet de reconnaître l'affaire. Il en va de même des lieux et des éléments de contexte caractéristiques : une petite commune, une profession rare, une enseigne connue.
Conseil de pro : Masquer uniquement les noms ne suffit pas. Le contexte narratif d'une affaire (un divorce dans une commune de 800 habitants, un licenciement dans la seule usine du canton) peut désigner les personnes aussi sûrement qu'un nom. Pseudonymisez aussi les éléments de contexte caractéristiques.
Gardez des alias cohérents (CLIENT, ADVERSAIRE_1, TÉMOIN_2) plutôt que des blancs. L'IA peut alors suivre le raisonnement juridique sans connaître les personnes.
Pour la méthode détaillée sur les PDF (métadonnées, signatures, annotations) : Pseudonymiser des contrats PDF.
Documents judiciaires et RGPD
Le RGPD s'applique aux documents produits en justice par les entreprises et les avocats. Seuls les traitements réalisés par les autorités compétentes en matière pénale relèvent d'un régime distinct, qui ne dispense pas les parties de leurs propres obligations. Les notaires, autre profession tenue au secret, font face aux mêmes questions : voir actes notariés et RGPD.
Les principes à respecter
Avant de constituer le dossier de pièces, identifiez la base légale du traitement : obligation légale, intérêt légitime ou exécution d'un contrat. La minimisation impose de ne communiquer que les données nécessaires à la démonstration : une pièce prud'homale contenant des informations sur des collègues non concernés par le litige pose problème, même si elles semblent anodines.
La finalité limite aussi la réutilisation : des données réunies pour une procédure ne peuvent pas servir librement dans un autre contentieux. Les informations qui ne sont pas nécessaires doivent en outre être occultées, en particulier celles qui concernent des personnes extérieures au litige.
Préparer une pièce conforme
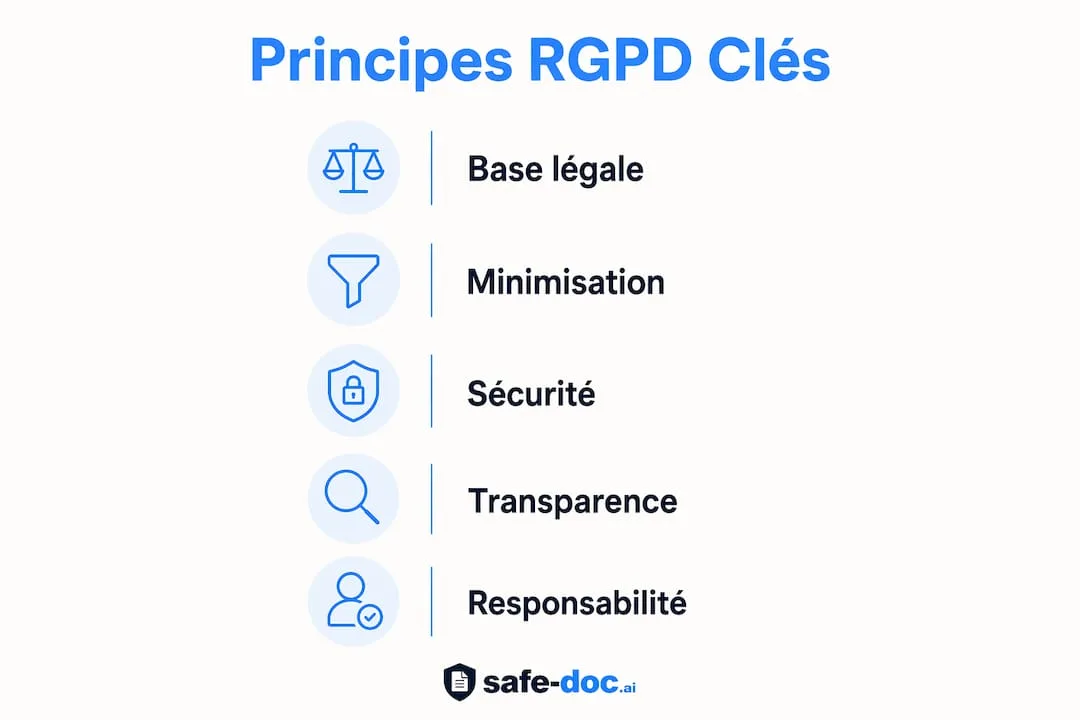
Pour chaque pièce, repérez les données personnelles, y compris les identifiants indirects comme les numéros de dossier ou les adresses professionnelles. Appliquez ensuite le test de minimisation : retirez ou masquez ce qui n'est pas nécessaire. Documentez le traitement (base légale, finalité, mesures d'occultation) et associez le DPO dès la constitution du dossier de preuves, pas une fois les pièces rassemblées. Et tracez chaque transmission.
Tenez une fiche courte par procédure : base légale, catégories de données, mesures d'occultation appliquées. Elle sert à la fois au dossier et en cas de contrôle de la CNIL.
Preuve admissible ne veut pas dire traitement conforme
Depuis l'arrêt de l'assemblée plénière de la Cour de cassation du 22 décembre 2023 (n° 20-20.648), une preuve obtenue de manière illicite ou déloyale peut être admise si elle est indispensable à l'exercice du droit à la preuve et si l'atteinte aux droits de l'autre partie est strictement proportionnée.
L'admissibilité d'une preuve devant le juge et la conformité du traitement au RGPD sont deux questions distinctes. Une pièce peut être admise par le tribunal et exposer pourtant son auteur à une sanction de la CNIL pour la manière dont les données ont été collectées ou communiquées.
Secret professionnel et droit à la preuve
Quand une mesure d'instruction porte sur des documents confidentiels, le juge exerce un contrôle de proportionnalité entre le droit à la preuve et la protection du secret ou de la vie privée. Les demandes trop larges sont écartées. La mise sous séquestre provisoire ou le tri des pièces par un tiers sont les garanties habituellement retenues. Une demande ciblée, assortie de garanties adaptées, a toujours plus de chances d'aboutir qu'une demande générale.
Les données sensibles dans les dossiers clients
Les dossiers d'avocats concentrent des données que le RGPD protège particulièrement. Les données de l'article 9 (santé, origine, opinions politiques, convictions religieuses, appartenance syndicale, vie sexuelle) sont omniprésentes en droit de la famille, en droit du travail et en dommage corporel. Les données de l'article 10, condamnations pénales et infractions, sont au cœur des dossiers pénaux. S'y ajoutent les données patrimoniales et d'identité : situations financières, pièces d'identité, comptes bancaires. Pour hiérarchiser ces catégories, voir notre guide sur la classification des données sensibles.
Pour ces dossiers, la pseudonymisation avant tout traitement externe n'est pas une option. Le principe de sécurité par défaut s'applique dès le premier dossier pénal ou familial, quelle que soit la taille du cabinet.
Les durées de conservation
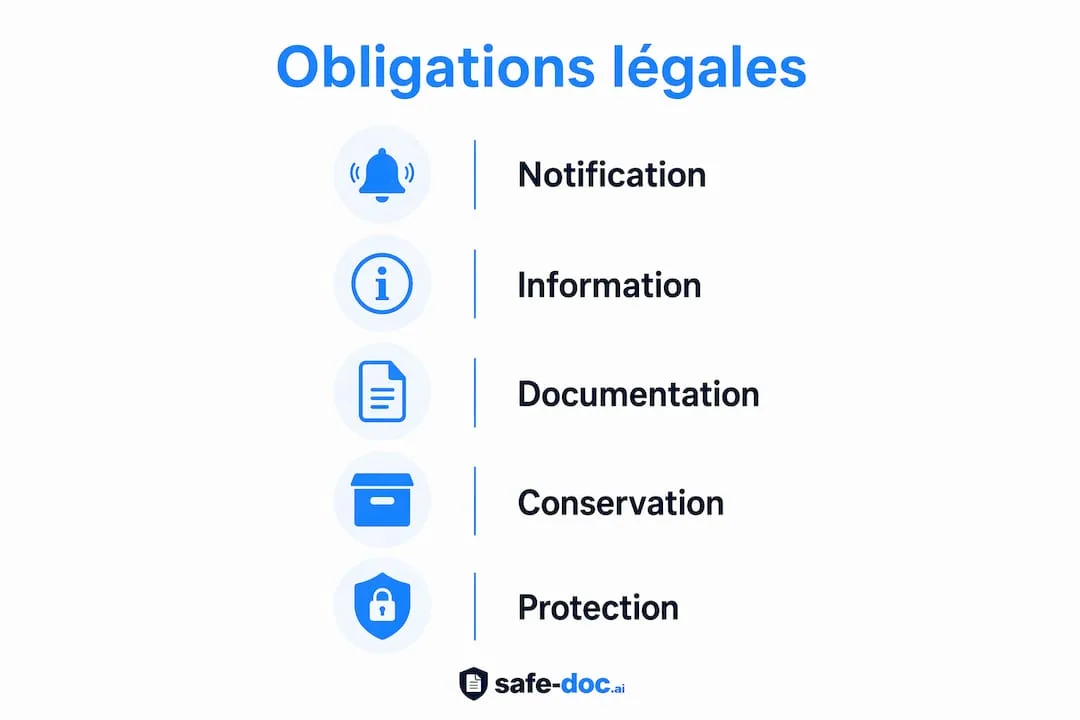
Il n'existe pas de durée unique pour un dossier d'avocat. Les données collectées au titre de la lutte contre le blanchiment (connaissance du client) doivent être conservées cinq ans après la fin de la relation d'affaires. Pour le reste, le cabinet doit fixer une politique de conservation par type de dossier, en tenant compte des délais de prescription de sa responsabilité professionnelle, et la documenter. Conserver sans justification au-delà de ce qui est nécessaire est contraire au RGPD ; détruire trop tôt peut priver le cabinet de moyens de défense.
Les mesures à mettre en place au cabinet
Le socle est un hébergement dans l'Union européenne, avec des garanties de sécurité reconnues. Pour les échanges, le RPVA s'impose avec les juridictions ; avec les clients, préférez des espaces sécurisés ou des liens à durée limitée aux pièces jointes classiques. Les postes, les sauvegardes et les échanges contenant des données clients sont chiffrés.
Chaque dossier dispose de son propre espace, avec des droits d'accès individualisés, et une journalisation permet de savoir qui a consulté quel dossier et quand. La pseudonymisation devient systématique avant tout usage d'un outil d'IA ou d'un prestataire externe, et une analyse d'impact précède le déploiement de tout outil d'IA qui traite des données à risque.
La sécurité n'est pas réservée aux grands cabinets. Pour un cabinet individuel, trois gestes couvrent l'essentiel : pseudonymiser avant l'IA, ne plus envoyer de pièces sensibles en pièce jointe classique, et chiffrer son poste et ses sauvegardes.
Politique interne, contrats et lettre de mission
Chaque prestataire numérique est lié par un contrat de sous-traitance (article 28 du RGPD) qui précise les finalités, la sécurité, la localisation, les sous-traitants ultérieurs et la suppression des données, avec une interdiction d'entraînement pour les outils d'IA. Chaque collaborateur signe un engagement de confidentialité, mis à jour quand les outils changent, et toute l'équipe connaît la liste des outils autorisés et interdits.
Le cabinet se dote aussi d'une procédure de gestion des incidents : en cas de violation présentant un risque, la CNIL est notifiée dans les 72 heures (article 33 du RGPD). La lettre de mission précise les outils numériques utilisés, leur localisation et les mesures de protection appliquées. Une veille sur les publications du CNB et de la CNIL permet de réviser régulièrement les règles internes.
Conseil de pro : Ajoutez dans vos lettres de mission un paragraphe court sur l'usage de l'IA : quels outils, quelles garanties, et le fait que les pièces sont pseudonymisées avant tout traitement. C'est un argument de confiance autant qu'une précaution.
Les erreurs les plus fréquentes
L'erreur la plus fréquente est d'interdire l'IA sans proposer d'alternative : les usages se font alors sur des comptes personnels. Deux erreurs touchent la pseudonymisation elle-même : ne masquer que les noms, en laissant le contexte qui permet de reconnaître l'affaire, et oublier la partie adverse et les tiers.
D'autres erreurs tiennent aux pratiques du cabinet : envoyer des pièces sensibles en pièce jointe classique, confondre admissibilité de la preuve et conformité au RGPD, garder tous les dossiers indéfiniment, sans politique de conservation, et ne pas informer le client de l'usage d'outils numériques.
Safe-doc pour les cabinets d'avocats
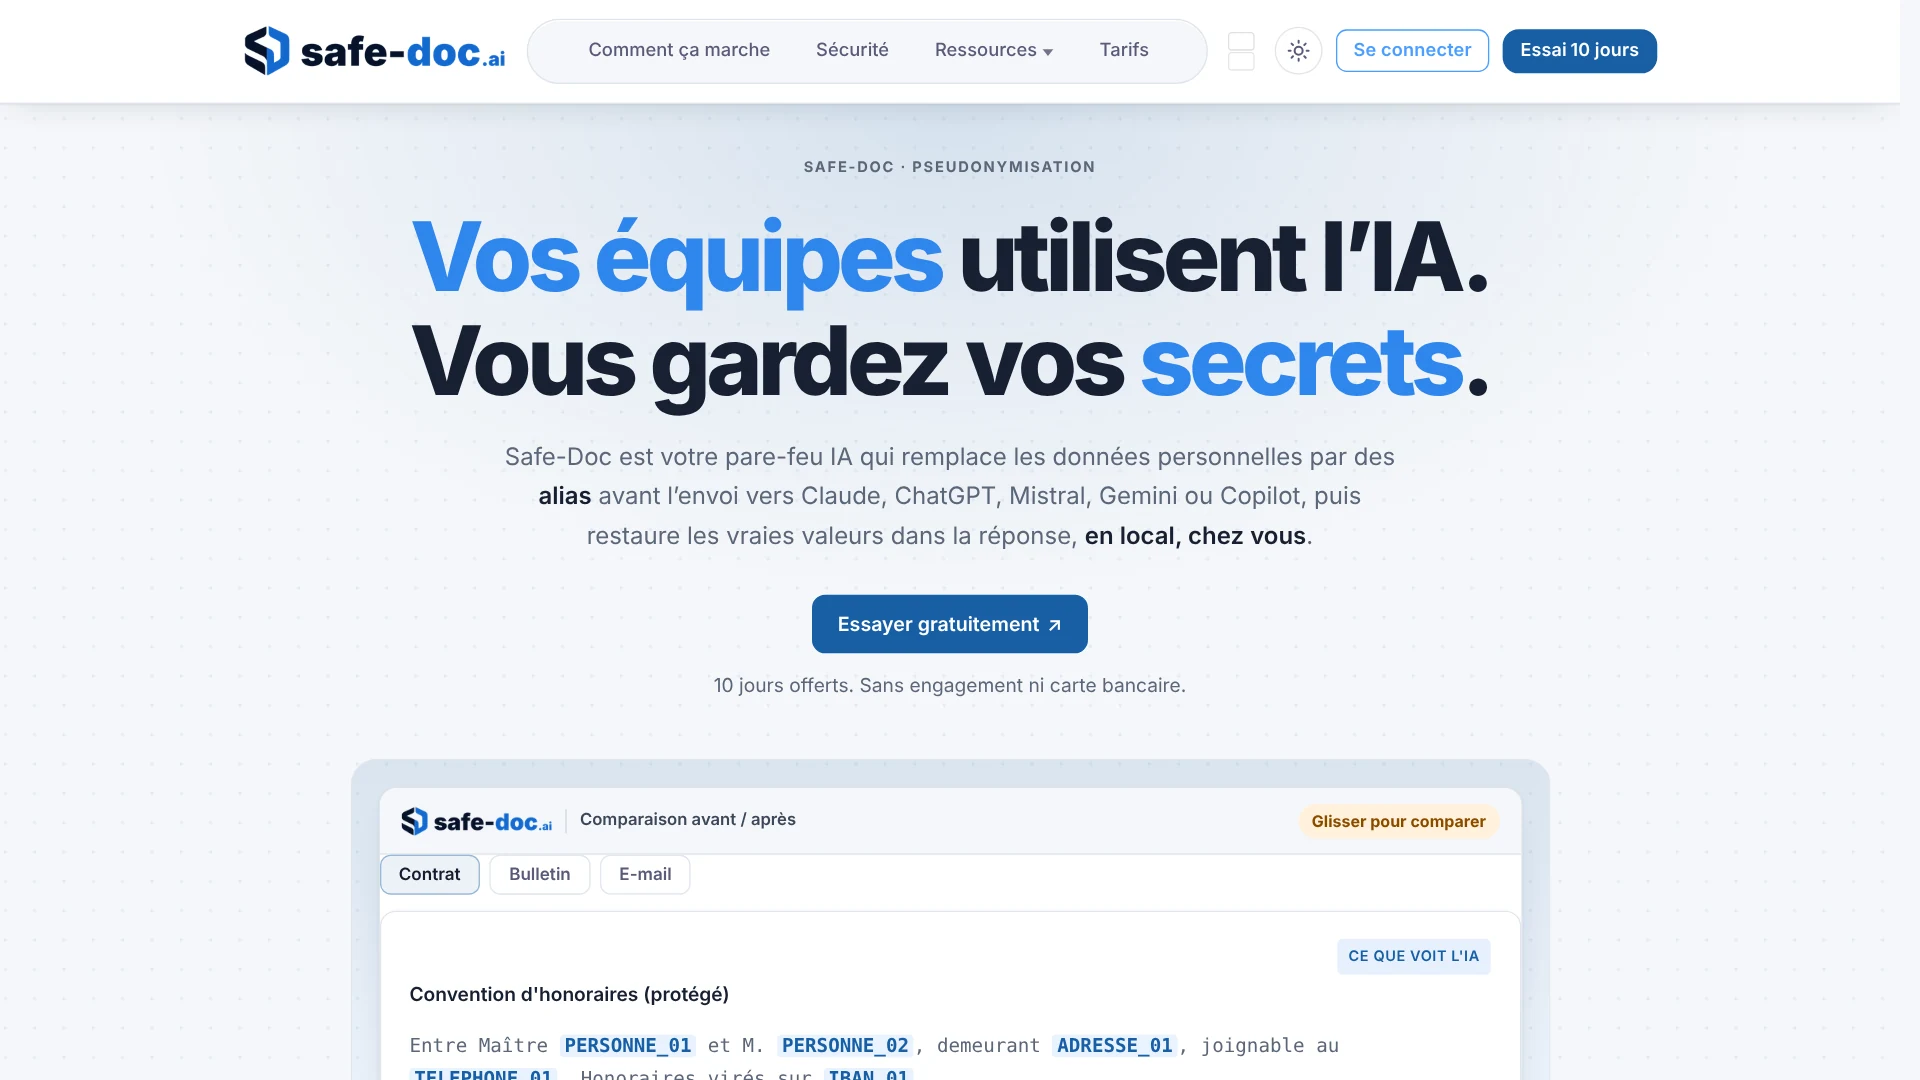
Pour un cabinet, la question décisive est de savoir où partent les pièces. Avec Safe-doc, elles ne restent nulle part : le document est traité puis effacé, la table de correspondance reste au cabinet, et l'outil d'IA ne voit que des alias.
Safe-doc fait uniquement de la pseudonymisation, sans espace de travail ni chat intégré où vos dossiers s'accumuleraient. Vous continuez à travailler avec l'assistant de votre choix, et les vrais noms des parties sont restaurés dans la réponse. Voir la page dédiée aux avocats.
Questions fréquentes
Un avocat peut-il utiliser ChatGPT ou Claude pour ses dossiers ?
Oui, si l'outil ne reçoit aucune information permettant d'identifier le client, la partie adverse ou les tiers. Pseudonymisez les pièces avant l'envoi, utilisez un outil encadré par un contrat adapté et informez le client.
Le secret professionnel couvre-t-il les courriels et le cloud ?
Oui. Le secret de l'avocat couvre toutes les consultations, correspondances et pièces du dossier, quel que soit le support.
Masquer les noms suffit-il ?
Non. Lieux, dates, montants et éléments de contexte peuvent suffire à reconnaître une personne. Ils doivent être traités aussi.
Qu'est-ce que la loi du 23 février 2026 change pour les juristes d'entreprise ?
Elle rend confidentielles, sous conditions, les consultations juridiques des juristes d'entreprise, à partir d'une date fixée par décret et au plus tard début 2027. Cette protection reste plus limitée que le secret de l'avocat.
Une preuve obtenue sans respecter le RGPD peut-elle être produite ?
Elle peut être admise si elle est indispensable et proportionnée, selon la jurisprudence de la Cour de cassation. Mais cela ne protège pas de poursuites de la CNIL pour le traitement lui-même.
Combien de temps conserver un dossier client ?
Il n'y a pas de durée unique. Les données de connaissance client au titre de la lutte contre le blanchiment se conservent cinq ans après la fin de la relation. Pour le reste, le cabinet doit fixer et documenter une politique par type de dossier.
Que faire en cas de fuite d'un dossier ?
Confiner, évaluer le risque, notifier la CNIL dans les 72 heures si la violation présente un risque pour les personnes, informer les personnes si le risque est élevé, et documenter l'incident.
À lire aussi
- ChatGPT, Claude et documents confidentiels : comment les utiliser sans exposer vos données
- Pseudonymiser des contrats PDF : le guide complet pour juristes et DPO
- Notaires : données personnelles, actes notariés et IA, les obligations RGPD
Sources
- CNB : guide sur la déontologie et l'intelligence artificielle
- Légifrance : loi n° 2026-122 du 23 février 2026 relative à la confidentialité des consultations des juristes d'entreprise
- CNIL : l'anonymisation de données personnelles
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit à propos de votre situation avant d'agir sur la base de ce contenu.