


La pseudonymisation des dossiers employés consiste à remplacer les identifiants directs d'un salarié (nom, numéro de sécurité sociale, matricule, adresse) par des alias, tout en conservant à part une table de correspondance qui permet, si nécessaire, de retrouver l'identité réelle. L'article 4(5) du RGPD la définit précisément, et elle est devenue la mesure de base pour toute équipe RH qui veut utiliser l'IA sans exposer ses salariés.
Les documents RH sont parmi les plus sensibles qu'une entreprise manipule. Un bulletin de paie contient un numéro de sécurité sociale et un IBAN. Un dossier disciplinaire cite des collègues et des témoins. Un arrêt de travail touche à la santé. Et ce sont précisément ces documents que les équipes RH ont envie de confier à une IA : résumer un dossier, préparer une réponse, vérifier une paie, rédiger un courrier.
Ce guide couvre les quatre situations où la pseudonymisation des dossiers employés compte le plus (bulletins de paie, données de santé, dossiers disciplinaires, demandes d'accès), les méthodes techniques, la mise en place pas à pas et les erreurs à éviter.
La règle d'or : aucun document RH ne devrait atteindre un outil d'IA externe avec des identités en clair. Pseudonymisez d'abord, traitez ensuite, et gardez la décision finale entre les mains d'une personne.
Points clés
| Point | Détails |
|---|---|
| Pseudonymiser n'est pas anonymiser | Des données pseudonymisées restent des données personnelles : le RGPD continue de s'appliquer intégralement. |
| Santé et appartenance syndicale à part | Ces données relèvent de l'article 9 du RGPD : interdiction de principe, exceptions encadrées, protection renforcée. |
| La table de correspondance est le point faible | Elle doit être stockée sur un système distinct, chiffrée, avec des accès limités et journalisés. |
| La décision reste humaine | L'IA peut structurer un dossier ; elle ne décide pas d'une sanction (article 22 du RGPD). |
| La preuve compte autant que la technique | Registre, AIPD si nécessaire, contrats, journaux d'accès : c'est ce que la CNIL vérifie en contrôle. |
Table des matières
- Pseudonymisation ou anonymisation : quelle différence pour les dossiers RH ?
- Cartographier un dossier salarié avant de pseudonymiser
- Les étapes clés d'une pseudonymisation sécurisée
- Cas n°1 : pseudonymiser les bulletins de paie
- Cas n°2 : arrêts maladie et données de santé des salariés
- Cas n°3 : les dossiers disciplinaires
- Cas n°4 : répondre à une demande d'accès d'un salarié
- Quelles méthodes et quels outils pour pseudonymiser des documents RH ?
- Mettre en place la pseudonymisation en six étapes
- Comment choisir une solution de pseudonymisation pour les RH ?
- Les erreurs les plus fréquentes
- Que faire en cas de violation de données RH ?
- Safe-doc pour pseudonymiser vos dossiers employés
- Questions fréquentes
- À lire aussi
- Sources
- Recommandation
Pseudonymisation ou anonymisation : quelle différence pour les dossiers RH ?
La pseudonymisation remplace les identifiants directs par des alias : « Martin Dupont » devient « SALARIÉ-4872 ». Une table de correspondance, conservée séparément et protégée, permet de retrouver l'identité réelle quand c'est nécessaire.
L'anonymisation supprime définitivement tout lien entre la donnée et la personne. Aucune table, aucune clé : la réidentification doit être impossible, y compris par recoupement.
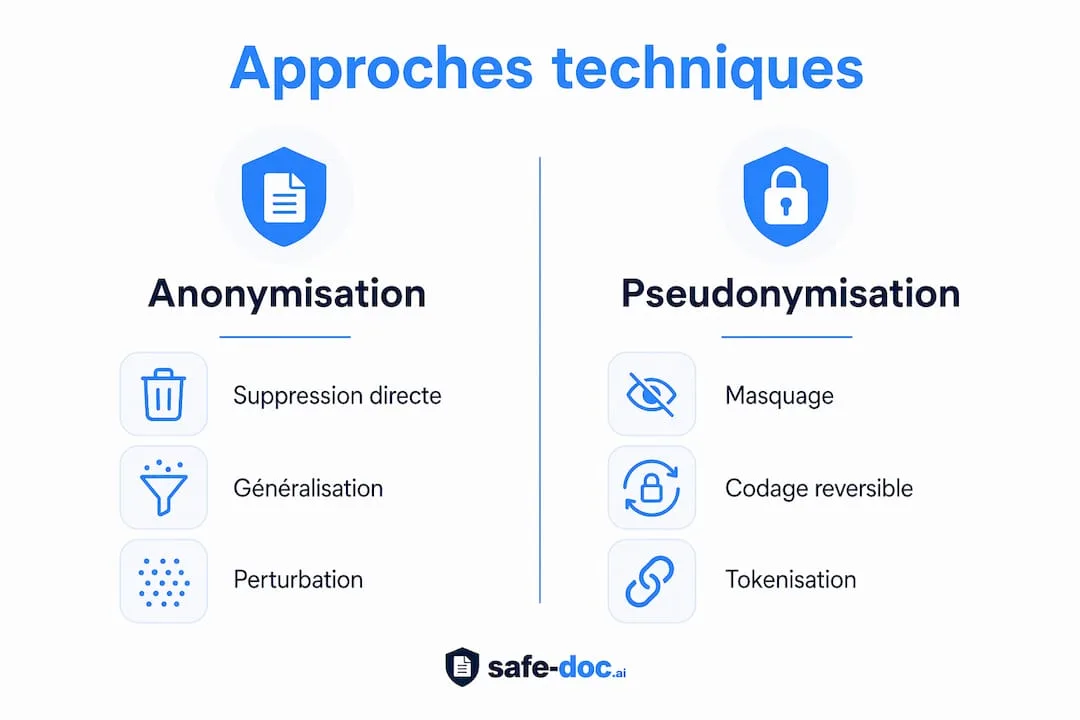
Cette distinction n'est pas seulement technique : elle détermine si le RGPD s'applique. Les données anonymisées sortent de son champ. Les données pseudonymisées, elles, y restent entièrement, avec tout ce que cela implique : base légale, information des salariés, droits des personnes, durées de conservation et sécurité.
Pour l'entreprise qui détient la table de correspondance, des données pseudonymisées restent donc des données personnelles. La Cour de justice de l'Union européenne l'a rappelé dans son arrêt du 4 septembre 2025 (CEPD c/ CRU, C-413/23 P) : tout dépend de la capacité réelle de celui qui détient les données à réidentifier les personnes concernées.
| Critère | Pseudonymisation | Anonymisation |
|---|---|---|
| Réidentification | Possible, via la table de correspondance | Impossible, irréversible |
| RGPD applicable | Oui, intégralement | Non |
| Usage RH typique | Dossiers actifs, traitement par IA, audit, réponse à un contrôle | Statistiques, études internes, archives définitives |
| Niveau de protection | Élevé, à condition de bien protéger la table | Maximal si correctement réalisée |
| Risque résiduel | Réidentification par croisement de données | Quasi nul si les recoupements sont impossibles |
La règle de décision pour les RH
Posez-vous une seule question : aurez-vous besoin de retrouver la personne ?
Si la réponse est oui (contestation de paie, contrôle URSSAF, contentieux prud'homal, demande d'accès, dossier encore actif), pseudonymisez. Si c'est non (statistiques agrégées, étude de rémunération globale, archive dont la durée de conservation est échue), anonymisez.
Un exemple d'anonymisation légitime : les CV des candidats non retenus. La CNIL recommande de les supprimer ou de les anonymiser au plus tard deux ans après le dernier contact avec le candidat.
Ne qualifiez jamais un traitement d'« anonymisé » si vous conservez une table de correspondance, même chiffrée. Ce n'est pas de l'anonymisation, et une requalification par la CNIL vous replace dans toutes les obligations du RGPD que vous pensiez avoir évitées.
Pour aller plus loin sur cette distinction : Pseudonymisation ou anonymisation : ce que dit le RGPD.
Cartographier un dossier salarié avant de pseudonymiser
La première étape n'est pas technique. Avant de choisir un outil, il faut savoir ce que contient un dossier et quel niveau de protection chaque catégorie demande. Les bonnes pratiques imposent aussi d'exclure du dossier toute donnée sans lien direct avec la relation de travail. Pour hiérarchiser ces catégories, voir notre guide sur la classification des données sensibles.
| Catégorie | Exemples | Niveau de protection |
|---|---|---|
| Identification | Nom, adresse, date de naissance, numéro de sécurité sociale, matricule | Pseudonymisation systématique avant toute IA |
| Contrat et paie | Salaire, primes, IBAN, cotisations | Pseudonymisation ; accès limité au service paie |
| Évaluation et carrière | Entretiens annuels, objectifs, promotions | Pseudonymisation ; accès limité au manager et aux RH |
| Disciplinaire | Faits reprochés, témoignages, sanctions | Pseudonymisation renforcée, y compris des tiers cités |
| Article 9 du RGPD | Motifs médicaux, inaptitudes, adhésion ou cotisation syndicale | Procédure séparée, accès très restreint, base légale spécifique |
Les données de l'article 9 méritent une attention particulière. Leur traitement est interdit par principe, sauf exceptions prévues par le texte, comme l'exécution des obligations de l'employeur en droit du travail. Un système qui détecte bien les noms et les IBAN mais laisse passer un motif d'absence ou une cotisation syndicale laisse filer exactement ce que la CNIL sanctionne le plus.
Les identifiants indirects, l'angle mort le plus fréquent

Masquer le nom ne suffit pas. Dans une petite structure, la combinaison d'un poste, d'un service et d'une date d'embauche suffit souvent à reconnaître quelqu'un. Les métadonnées des fichiers (auteur, historique des révisions, commentaires), les en-têtes, pieds de page et pièces jointes, et les signatures de courriels se traitent donc au même titre que les noms.
Il en va de même des horodatages de badge, des captures d'écran et des numéros de poste, et surtout des mentions de tiers : collègues, témoins, managers, clients.
Avant de pseudonymiser, cartographiez vos flux de données RH sur papier. Identifiez chaque point où une identité pourrait être reconstituée par croisement. Ensuite seulement, choisissez vos outils.
Les étapes clés d'une pseudonymisation sécurisée
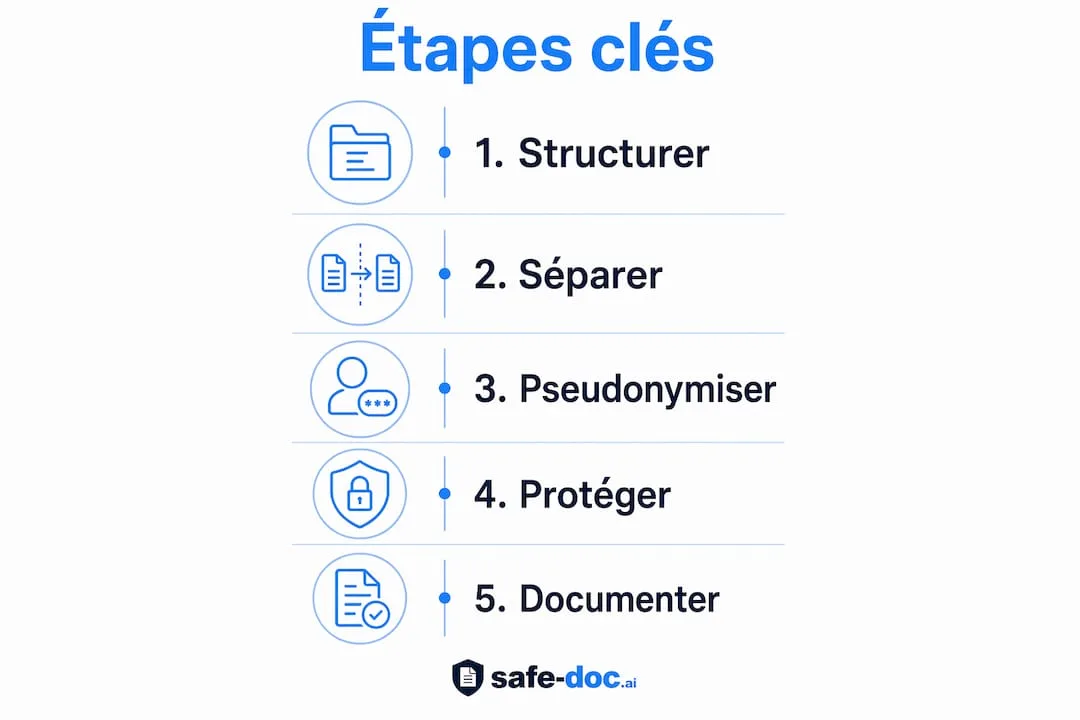
Une mise en œuvre conforme repose sur une organisation rigoureuse, avant même le choix d'un outil.
Il faut d'abord identifier les champs à pseudonymiser : noms, prénoms, numéros de sécurité sociale, adresses, IBAN, matricules et identifiants internes liés à la personne. Les alias doivent être stables : un même salarié reçoit toujours le même alias dans un système donné, pour que les rapprochements internes restent possibles.
La table de correspondance est isolée sur un système distinct, avec des droits limités aux seules personnes habilitées : DPO, direction juridique, gestionnaire RH concerné. Les accès se règlent par rôle : les gestionnaires RH habilités voient les dossiers actifs, les managers seulement ce qui relève de leur périmètre.
Chaque accès est tracé (qui a consulté quel dossier, quand et dans quel contexte), et chaque type de document a sa durée de conservation, au terme de laquelle il est supprimé ou anonymisé.
Conseil de pro : La table de correspondance est le maillon le plus vulnérable du dispositif. Traitez-la comme un actif critique : chiffrement, accès journalisé, revue régulière des habilitations. Une table rangée dans le même dossier partagé que les fichiers pseudonymisés annule l'essentiel de la protection.
Une séparation stricte entre données actives et archivées réduit aussi le risque de fuite croisée. C'est l'un des premiers points que regarde un contrôleur de la CNIL.
Cas n°1 : pseudonymiser les bulletins de paie
La base légale
Le traitement des données de paie repose sur l'exécution du contrat de travail (article 6.1.b du RGPD) ou sur une obligation légale (article 6.1.c). Le consentement du salarié n'est presque jamais une base valable : le lien de subordination l'empêche d'être réellement libre. Les cabinets qui gèrent la paie de leurs clients trouveront un usage dédié aux cabinets d'expertise comptable.
Les durées de conservation
L'employeur doit conserver un double des bulletins de paie pendant cinq ans (article L3243-4 du Code du travail). Au-delà, les bulletins conservés pour des études doivent être anonymisés.
Ce qui doit être masqué avant toute IA
Sur un bulletin de paie, il faut masquer l'identité du salarié (nom, prénom, adresse, numéro de sécurité sociale, matricule) et ses coordonnées bancaires. Attention aussi aux lignes qui révèlent une donnée de l'article 9, comme une absence pour maladie ou une cotisation syndicale. Si le document sort de l'entreprise, les identifiants de l'établissement sont à masquer eux aussi.
La méthode adaptée
Pour des bulletins traités par IA, la tokenisation avec table de correspondance est la méthode la plus adaptée. Elle garde la structure du document : les montants restent lisibles et calculables, seules les identités sont remplacées. Une IA peut alors vérifier une paie, détecter une anomalie ou comparer des rémunérations sans jamais voir qui est qui.
Le caviardage définitif convient aux exports diffusés à l'extérieur ou aux rapports agrégés, quand plus personne n'aura besoin de retrouver la personne.
Quand l'anonymisation devient la seule option : si aucun texte ne vous impose de retrouver la personne et que les données serviront à une étude publiée, à un rapport agrégé diffusé ou à l'entraînement d'un modèle, anonymisez. Dans tous les autres cas, et notamment pour tout bulletin qui pourrait être contesté ou contrôlé, la pseudonymisation réversible reste la norme.
L'erreur la plus grave
Exporter un fichier CSV de paie et le coller dans un assistant IA grand public. Un tableau de paie réunit en quelques lignes des identifiants directs, des données bancaires et parfois des données de santé. Si cela arrive, il s'agit d'une violation de données au sens du RGPD : elle doit être évaluée et, le cas échéant, notifiée à la CNIL.
Pour un premier test, commencez par les gestionnaires de paie qui traitent les plus gros volumes et les conventions collectives les plus complexes. Une méthode validée sur les cas difficiles se généralise ensuite facilement aux cas simples.
Cas n°2 : arrêts maladie et données de santé des salariés
Ce que l'employeur a le droit de détenir
Pour un arrêt de travail, l'employeur ne reçoit que le volet qui lui est destiné (le volet 3), sans information médicale. Il a besoin de la date de début et de la durée de l'arrêt, pas du diagnostic. Pour un aménagement de poste, il a besoin des restrictions communiquées par le médecin du travail, pas de leur origine médicale.
C'est le principe de minimisation : collecter uniquement ce qui est strictement nécessaire à la gestion du contrat de travail.
Le secret médical est absolu côté employeur. Seul le médecin du travail détient les informations médicales. Si un document RH contient malgré tout une donnée de santé (un certificat transmis par erreur, une mention dans un courriel), il doit être traité comme une donnée de l'article 9 : accès restreint, pseudonymisation avant tout traitement, suppression dès qu'elle n'est plus nécessaire.
L'hébergement des données de santé
Tout prestataire qui héberge des données de santé pour le compte d'un tiers doit être certifié Hébergeur de données de santé (HDS), conformément à l'article L1111-8 du Code de la santé publique. Avant de signer, vérifiez cette certification, et exigez une clause de restitution des données sans conservation de copie. Le contrat définit les profils d'accès et les finalités, et impose un chiffrement au repos et en transit, y compris pour les opérations de maintenance.
Les mesures de sécurité attendues
La CNIL a rappelé les mesures de sécurité attendues pour l'accès aux données de santé : authentification forte, journalisation des accès et analyse régulière de ces journaux. Une journalisation que personne ne consulte ne suffit pas.
Transmettre un arrêt de travail en sécurité
La transmission est le moment le plus vulnérable. Un arrêt de travail ne s'envoie jamais par messagerie non chiffrée ni par messagerie instantanée, et ne se range pas dans un dossier partagé accessible à toute l'équipe. Son accès est limité aux personnes chargées de la paie et de la gestion des absences. Et avant tout traitement par l'IA, même pour un simple résumé, il est systématiquement pseudonymisé.
Conseil de pro : Beaucoup d'incidents sur les données de santé viennent d'une erreur banale plutôt que d'une attaque : un certificat envoyé par courriel non chiffré, un tableau de suivi des absences sur un partage ouvert. D'après le bilan de la CNIL sur cinq ans de RGPD, une violation notifiée sur cinq vient d'une erreur humaine interne. Une charte listant les outils autorisés et une sensibilisation régulière des équipes RH évitent une bonne partie de ces fuites.
Cas n°3 : les dossiers disciplinaires
Un dossier disciplinaire combine trois difficultés : il doit rester identifiable (la procédure vise une personne précise), il contient des données sur d'autres personnes (témoins, collègues, victimes éventuelles), et toute erreur de procédure peut faire annuler la sanction.
Pourquoi une fuite coûte cher
Le premier risque est l'annulation de la sanction : un accès non tracé, un dossier communiqué sans protection ou un délai non respecté peuvent suffire à la faire tomber devant le conseil de prud'hommes. S'y ajoute la violation du secret professionnel des personnes qui y sont soumises, sanctionnée par l'article 226-13 du Code pénal. Et une fuite porte atteinte à la confiance des équipes, souvent plus durablement que la sanction elle-même.
Ce qu'il faut pseudonymiser
Le salarié concerné, mais aussi tous les tiers cités, ainsi que les éléments d'identification indirecte : horodatages de badge, captures d'écran, signatures de courriels, références de poste.
Choisir la bonne méthode
| Méthode | Réversible | Contrôle humain | Usage recommandé |
|---|---|---|---|
| Caviardage manuel assisté | Non | Élevé | Petits volumes, vérification ponctuelle |
| Tokenisation | Oui, via la table | Moyen | Flux RH automatisés |
| Pseudonymisation réversible par chiffrement | Oui, via une clé séparée | Élevé | Dossiers disciplinaires en cours |
| Anonymisation irréversible | Non | Faible | Registres statistiques, archives définitives |
Le rôle de l'IA : structurer, pas décider
L'IA peut aider à organiser un dossier volumineux, établir une chronologie des faits ou repérer des incohérences. Elle ne doit pas apprécier les faits ni décider de la sanction.
Devant le conseil de prud'hommes, c'est l'employeur qui répond de la décision, pas l'algorithme. L'article 22 du RGPD encadre strictement les décisions produisant des effets juridiques fondées exclusivement sur un traitement automatisé. Une synthèse automatique peut manquer une circonstance atténuante ou mal pondérer un antécédent.
Un déroulé type, de la constatation à l'archivage
| Étape | Ce qui se passe |
|---|---|
| Constatation | Le manager rédige un rapport factuel daté : faits, lieu, circonstances |
| Collecte des pièces | Témoignages et preuves sont rassemblés dans un espace sécurisé, avec une liste horodatée |
| Pseudonymisation | Les identités du salarié et des tiers sont remplacées avant toute analyse assistée par IA ; la table est conservée à part |
| Revue | Le responsable RH ou le juriste vérifie la pseudonymisation et relit l'analyse |
| Communication à l'intéressé | Le dossier est transmis par un canal sécurisé, avec preuve d'envoi, dans le respect du contradictoire |
| Décision | Elle est prise par une personne habilitée, sur le dossier réidentifié |
| Archivage | Le dossier est conservé pour une durée définie, puis purgé à l'échéance |
Conseil de pro : Une sur-pseudonymisation peut aussi poser problème : si l'IA ne voit plus qui a fait quoi, son analyse perd tout intérêt. Remplacez les identités par des alias cohérents (SALARIÉ-A, TÉMOIN-1, MANAGER-1) plutôt que par des blancs.
Cas n°4 : répondre à une demande d'accès d'un salarié
Tout salarié, ancien salarié ou candidat peut demander à son employeur quelles données il détient sur lui et en obtenir une copie (article 15 du RGPD). C'est l'une des situations où la pseudonymisation rend le plus de services, car la réponse doit inclure les données du demandeur mais exclure celles des autres.
Ce que la réponse doit contenir
La réponse confirme d'abord qu'un traitement existe, puis fournit une copie des données personnelles concernées : bulletins de paie, évaluations, échanges administratifs, et selon les cas éléments disciplinaires. Elle précise les finalités du traitement, les catégories de données et leurs destinataires, internes ou externes, ainsi que la durée de conservation ou les critères qui la déterminent. S'il existe une décision automatisée, elle en explique la logique.
Délai et coût
L'employeur dispose d'un mois à compter de la réception, prolongeable de deux mois pour une demande complexe ou volumineuse, à condition d'en informer la personne dans le premier mois (article 12.3 du RGPD). Une demande portant sur quinze ans de dossiers répartis entre plusieurs systèmes peut justifier ce délai ; une demande portant sur les trois derniers bulletins, non.
L'exercice du droit d'accès est gratuit. Seules des copies supplémentaires peuvent donner lieu à des frais raisonnables.
Les limites : tiers, courriels et secret des affaires
Le droit d'accès porte sur les données personnelles, pas sur la remise de documents entiers. Un courriel professionnel qui mentionne le demandeur peut aussi contenir des données sur des collègues, des clients ou des informations couvertes par le secret des affaires. Ces éléments doivent être retirés ou masqués avant transmission. La CNIL détaille ce point pour les courriels professionnels.
Ce droit n'est pas pour autant illimité : un employeur peut contester une demande manifestement excessive, mais c'est à lui d'en apporter la preuve. Chaque limitation doit donc être motivée par des éléments concrets (tiers identifiés, secret démontré), pas par un motif général.
Conseil de pro : Évitez de réclamer systématiquement une copie de carte d'identité. Un salarié qui écrit depuis son adresse professionnelle habituelle n'a généralement rien à prouver de plus. Exiger une pièce d'identité à chaque demande est une collecte disproportionnée, et peut être perçu comme un frein à l'exercice du droit.
Une procédure interne en sept étapes
Accusez réception rapidement, en indiquant la date de départ du délai d'un mois, et vérifiez l'identité du demandeur de façon proportionnée. Listez ensuite les systèmes concernés (SIRH, paie, messagerie, dossiers disciplinaires, archives) et extrayez uniquement les données pertinentes, sans copier des dossiers entiers par facilité.
Avant l'envoi, masquez les données de tiers et les éléments couverts par un secret légal, et faites valider par le DPO. La réponse part par un canal sécurisé. Archivez chaque étape (réception, extraction, validation, envoi) : c'est votre preuve de diligence.
Préparez aussi trois modèles de courrier : un accusé de réception, une notification de prolongation qui explique pourquoi la demande est complexe, et un refus partiel motivé qui liste précisément les données exclues et la raison.
Pourquoi la pseudonymisation accélère la réponse
Sur un dossier de plusieurs années de courriels, le masquage manuel des tiers devient vite irréaliste et source d'oublis. Le flux efficace est le suivant : extraction des documents, pseudonymisation automatique des mentions de tiers, contrôle humain ciblé, puis remise sécurisée. Chaque opération peut être journalisée, ce qui constitue une preuve en cas de contrôle.
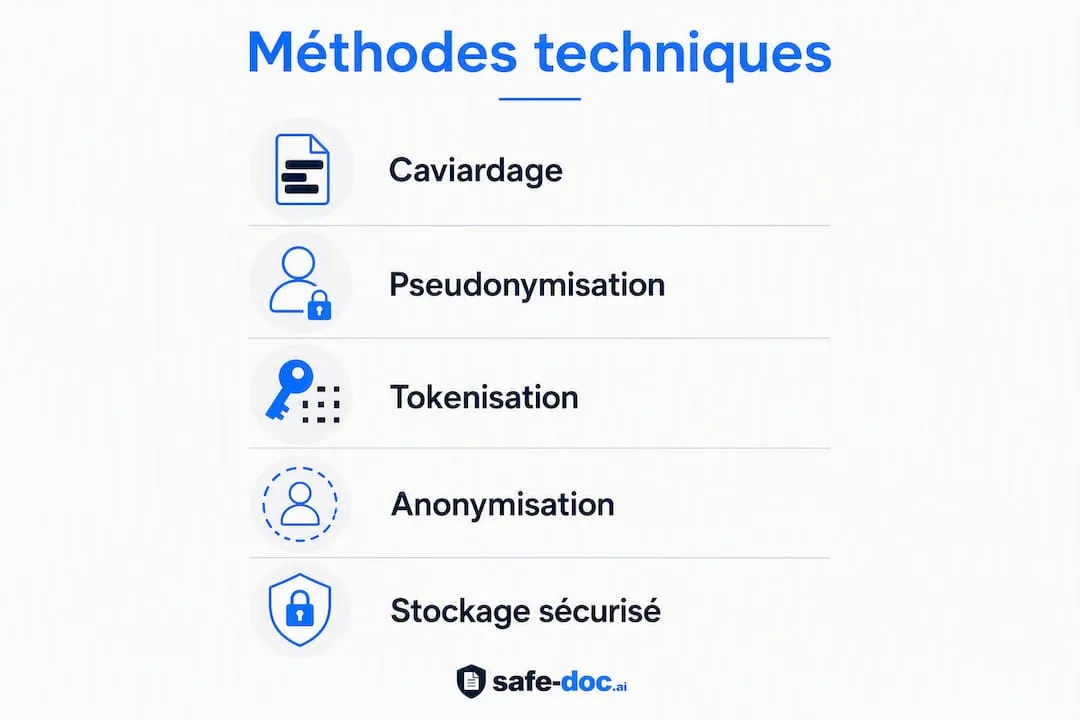
Quelles méthodes et quels outils pour pseudonymiser des documents RH ?
| Technique | Principe | Réversible | Quand l'utiliser |
|---|---|---|---|
| Caviardage | Suppression définitive de la donnée dans le document | Non | Document diffusé à l'extérieur, tiers dans une réponse à une demande d'accès |
| Tokenisation | Remplacement par un jeton, table de correspondance à part | Oui | Paie, dossiers actifs, traitement par IA |
| Chiffrement | Identifiants chiffrés, clé conservée hors du système | Oui | Archives à conserver longtemps |
| Généralisation | Valeur rendue moins précise (âge → tranche d'âge) | Non | Statistiques, études internes |
| Détection automatique (NER) | Repérage des noms, adresses, numéros par un modèle | Selon la méthode appliquée ensuite | Gros volumes, documents non structurés |
La détection automatique par IA
Des modèles de reconnaissance d'entités nommées (NER) repèrent automatiquement les noms, lieux, dates de naissance et numéros dans des documents longs. Ils détectent souvent des identifiants indirects que l'œil humain manque, et traitent des volumes impossibles à relire à la main. Ils ne remplacent pas le jugement du DPO ou du responsable RH sur la qualification juridique du traitement. Pour traiter des volumes, voir notre guide de l'API de pseudonymisation.
Le contrôle d'accès par attributs
Le contrôle d'accès par attributs (ABAC) conditionne chaque accès à un dossier à des critères précis : rôle, service, niveau hiérarchique, contexte de la demande. C'est la méthode la plus fine pour éviter qu'un utilisateur, ou un outil d'IA, n'accède à des dossiers qui ne le concernent pas.
L'IA amplifie aussi les erreurs de conception. Si votre architecture d'accès est mal pensée, l'IA traitera des données qu'elle ne devrait pas voir, plus vite et à plus grande échelle. Réglez les droits d'accès avant de brancher l'outil.
Mettre en place la pseudonymisation en six étapes
La mise en place débute par une cartographie : les types de documents RH, les champs sensibles qu'ils contiennent, les volumes et les personnes qui y accèdent. On définit ensuite les règles, champ par champ (tokenisation ou caviardage), avec une liste explicite des données de l'article 9. On teste sur un périmètre réduit, de préférence sur les cas les plus complexes, et l'on mesure la qualité de la détection sur un échantillon représentatif (voir le tableau ci-dessous).
Après le test, l'intégration : la pseudonymisation se place en amont de tous les usages d'IA et dans le SIRH, avec des déclencheurs automatiques à l'échéance des durées de conservation (fin de contrat, clôture d'un recrutement). Il faut aussi former les équipes : depuis février 2025, l'article 4 de l'AI Act impose aux entreprises qui utilisent des systèmes d'IA de veiller à un niveau suffisant de maîtrise de l'IA chez leurs utilisateurs. Documentez les formations.
Mesurer la qualité avant de passer en production
| Indicateur | Ce qu'il mesure | Objectif |
|---|---|---|
| Données détectées | Part des données personnelles correctement masquées | Seuil à fixer avec le DPO |
| Données manquées | Données personnelles passées en clair | Zéro tolérance sur les données de l'article 9 |
| Masquages à tort | Données non personnelles masquées inutilement | À surveiller pour ne pas dégrader l'analyse |
| Cloisonnement | Données d'une entité visibles depuis une autre | Zéro tolérance |
La documentation à préparer pour la CNIL
Le dossier comprend le registre des traitements, qui mentionne la finalité du traitement par IA, et une analyse d'impact (AIPD) si le traitement présente un risque élevé. S'y ajoutent les contrats de sous-traitance avec chaque prestataire (IA, pseudonymisation, hébergement), la politique de pseudonymisation (méthodes, données concernées, gestion de la table) et les journaux d'accès, horodatés et exportables.
Comment choisir une solution de pseudonymisation pour les RH ?
Sur le plan technique, la solution doit offrir une réversibilité contrôlée, avec une table de correspondance qui reste chez vous, et détecter les données de l'article 9, pas seulement les noms et les numéros. Elle prend en charge les formats courants (PDF, Word, tableurs, courriels), ne stocke pas durablement les documents chez le prestataire, et produit des journaux exportables pour les contrôles.
Sur le plan contractuel, exigez un contrat de sous-traitance conforme à l'article 28 du RGPD qui couvre explicitement les données RH, un engagement écrit de non-conservation des documents et une localisation des traitements dans l'Union européenne. Demandez aussi une certification de sécurité (ISO 27001 ou équivalent) et, si le prestataire héberge des données de santé, la certification HDS.
Les erreurs les plus fréquentes
L'erreur la plus courante est d'envoyer un document RH en clair à un assistant d'IA grand public, même « juste pour un résumé ». Les oublis sont presque aussi fréquents : les tiers, car un dossier peut être parfaitement pseudonymisé pour le salarié concerné et laisser en clair le nom de trois collègues, et les identifiants indirects (métadonnées, en-têtes, pièces jointes, captures d'écran). Au quotidien, l'extension Chrome Safe-Doc pseudonymise le document directement dans ChatGPT ou Claude.
D'autres erreurs tiennent à la compréhension du cadre : confondre pseudonymisation et anonymisation et se croire hors RGPD, stocker la table de correspondance avec les données pseudonymisées, ou ne pas informer les salariés, alors que la pseudonymisation ne dispense pas de l'obligation de transparence. Ne pas documenter est aussi une erreur : en cas de contrôle, l'absence de registre ou de politique formalisée est un manquement en soi.
Bloquer l'IA sans proposer d'alternative ne fait que déplacer les usages hors de tout contrôle : c'est le Shadow AI.
La pseudonymisation ne dégage pas l'employeur de ses obligations. Transparence envers les salariés, base légale, respect des droits des personnes et limitation des durées de conservation restent pleinement applicables, même lorsque les données sont pseudonymisées.
Que faire en cas de violation de données RH ?
La première urgence est de confiner : couper l'accès au système ou à l'outil concerné, et révoquer les accès compromis. On évalue ensuite l'incident : quelles données, combien de personnes, quel risque pour elles. Si la violation présente un risque pour les droits des personnes, la CNIL est notifiée dans les 72 heures (article 33 du RGPD), et les salariés concernés sont informés si ce risque est élevé (article 34). Dans tous les cas, l'incident et les mesures prises sont documentés, même sans notification.
Les sanctions administratives peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial. Pour des exemples concrets d'incidents : Violations de données RH et RGPD : 8 exemples concrets.
Safe-doc pour pseudonymiser vos dossiers employés
Les dossiers RH mêlent identités, rémunérations et parfois santé. Safe-doc se concentre sur une seule tâche, les pseudonymiser correctement : plus de 90 types de données repérés, le même alias pour le même salarié dans tout le dossier, et les noms de collègues ou de témoins traités comme le reste.
Le gestionnaire dépose le bulletin, l'arrêt ou le compte rendu (PDF, Word, tableur, texte), contrôle ce qui sera masqué, puis travaille avec son assistant habituel. Aucun fichier n'est conservé après traitement. Voir la page dédiée aux équipes RH et les garanties pour les DPO.
Questions fréquentes
Qu'est-ce que la pseudonymisation des dossiers employés ?
C'est le remplacement des identifiants directs d'un salarié (nom, numéro de sécurité sociale, matricule) par des alias, avec une table de correspondance conservée séparément. Elle est définie à l'article 4(5) du RGPD. Les données pseudonymisées restent des données personnelles.
Peut-on utiliser ChatGPT ou Claude sur des dossiers RH ?
Oui, à condition que les documents soient pseudonymisés avant l'envoi et que l'usage soit encadré : registre, information des salariés, outils validés par l'entreprise. Envoyer un dossier RH en clair à un assistant IA externe expose des données personnelles sans garanties suffisantes.
Quelle différence entre pseudonymisation et anonymisation pour les RH ?
La pseudonymisation permet de retrouver la personne grâce à la table de correspondance : le RGPD continue de s'appliquer. L'anonymisation rend toute réidentification impossible : les données sortent du RGPD, mais elle est irréversible et inadaptée aux dossiers actifs.
Combien de temps conserver les bulletins de paie ?
L'employeur doit conserver un double des bulletins pendant cinq ans (article L3243-4 du Code du travail).
L'employeur peut-il connaître le motif d'un arrêt maladie ?
Non. Il ne reçoit que le volet de l'arrêt qui lui est destiné, sans information médicale. Seul le médecin du travail a accès aux données médicales.
Combien de temps pour répondre à une demande d'accès d'un salarié ?
Un mois, prolongeable de deux mois pour une demande complexe, à condition de prévenir le salarié dans le premier mois.
L'IA peut-elle décider d'une sanction disciplinaire ?
Non. Elle peut aider à organiser un dossier, mais la décision doit être prise par une personne. L'article 22 du RGPD encadre strictement les décisions fondées exclusivement sur un traitement automatisé.
Comment documenter la pseudonymisation pour un contrôle CNIL ?
Le registre des traitements doit mentionner les catégories de données pseudonymisées, les méthodes, les durées de conservation et les habilitations. Une politique interne formalisée et les journaux d'accès à la table de correspondance constituent les preuves attendues.
À lire aussi
- Violations de données RH et RGPD : 8 exemples concrets
- Pseudonymisation ou anonymisation : ce que ça change vraiment avant l'IA
- Conformité RGPD des cabinets de conseil : protéger les données de vos clients
Sources
- CNIL : le droit d'accès des salariés à leurs données et aux courriels professionnels
- CNIL : répondre à une demande de droit d'accès
- CNIL : données de santé, mesures de sécurité et de confidentialité
- CNIL : l'anonymisation de données personnelles
- EDPB : lignes directrices sur le droit d'accès (version française)
- Service-Public : exercer son droit d'accès
- Légifrance : article L1111-8 du Code de la santé publique
- CNIL : violations de données personnelles, bilan de 5 années de RGPD
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit à propos de votre situation avant d'agir sur la base de ce contenu.