


Une violation de données RH est définie par l'article 4.12 du RGPD comme toute atteinte à la sécurité entraînant la destruction, la perte, l'altération ou la divulgation non autorisée de données personnelles de salariés. Les exemples violations données RH RGPD les plus fréquents touchent des informations particulièrement sensibles : bulletins de paie, numéro d'inscription au répertoire (NIR), données de santé ou dossiers disciplinaires. La CNIL contrôle activement ces manquements et les sanctions RGPD pour entreprises peuvent atteindre 4 % du chiffre d'affaires mondial. Comprendre ces cas concrets est la première étape pour renforcer votre posture de conformité.
1. Exemples violations données RH RGPD : migration de serveurs mal sécurisée
Une migration de serveurs sans suppression préalable des données constitue une violation RGPD sanctionnable. Une affaire récente, rapportée par la presse, montre qu'un accès accidentel par un collègue à des bulletins de paie exposés lors d'une migration mal sécurisée peut suffire à caractériser une violation et à finir devant la justice. Ce type d'incident survient lorsque les équipes IT transfèrent les données sans vérifier que les anciens serveurs sont correctement effacés et déconnectés.
La non-suppression des données RH sur serveurs obsolètes augmente la surface d'attaque et expose l'entreprise à des litiges plusieurs années après les faits. Les bulletins de paie, les contrats et les évaluations restent accessibles longtemps après leur usage actif si aucune procédure de purge n'est formalisée.
Conseil de pro: Avant toute migration, établissez un inventaire complet des données RH stockées et validez la suppression définitive sur chaque support source avec un procès-verbal signé par le RSSI.
2. Accès non autorisé aux dossiers salariés
Un accès non autorisé se produit lorsqu'un manager ou un collègue consulte des données RH sans habilitation. Ce cas est fréquent dans les entreprises où les droits d'accès ne sont pas cloisonnés par rôle. La gestion des accès RH exige que les données sensibles soient isolées et que les managers non habilités ne puissent pas y accéder.
Le risque est aggravé lorsque les logs d'accès ne sont pas conservés ou analysés. Sans traçabilité, l'entreprise ne peut ni détecter l'incident ni prouver sa bonne foi devant la CNIL. Le cadre de référence est résumé dans notre guide sur les recommandations de la CNIL et du CEPD.
3. Envoi de bulletins de paie au mauvais destinataire
L'envoi d'un bulletin de paie par e-mail non sécurisé au mauvais destinataire est l'une des infractions RGPD ressources humaines les plus courantes. Ce type d'erreur humaine expose directement le NIR, le salaire brut et les données bancaires du salarié concerné. L'envoi par e-mail non sécurisé est un risque documenté : le simple chiffrement par mot de passe reste souvent insuffisant.
L'utilisation d'un coffre-fort numérique conforme est la méthode recommandée pour la transmission des bulletins dématérialisés. Avec ce dispositif, seul le salarié concerné accède à son document, via une authentification personnelle.
4. Conservation excessive des données d'anciens salariés
La conservation illimitée ou excessive des données d'anciens salariés est le piège le plus fréquent en matière de non-conformité RGPD. Les durées de conservation sont encadrées : la CNIL recommande par exemple de ne pas conserver les données de badge au-delà de trois mois, et l'employeur doit conserver un double des bulletins de paie pendant cinq ans (article L3243-4 du Code du travail). Les autres données, comme les candidatures non retenues ou les évaluations, doivent être effacées à l'issue des délais légaux applicables.
Beaucoup d'entreprises conservent par défaut l'ensemble des dossiers RH sans procédure de purge automatisée. Cette inertie constitue une violation continue, exposée à tout contrôle de la CNIL.
5. Traitement sans base légale valide
Le traitement de données RH sans base légale valide est une violation directe du RGPD. Le consentement du salarié est souvent jugé invalide par la CNIL, car le déséquilibre inhérent entre employeur et salarié vicie le consentement. La base légale correcte en RH est généralement l'exécution du contrat de travail ou le respect d'une obligation légale.
Ce piège concerne notamment les traitements liés à la surveillance des salariés, aux enquêtes internes ou à la collecte de données de santé. Fonder ces traitements sur le consentement expose l'entreprise à une requalification immédiate lors d'un contrôle.
6. Absence de réaction après détection d'une faille
L'absence de mesures correctives après la détection d'une vulnérabilité aggrave significativement les sanctions potentielles. Ne pas réagir à une faille connue constitue en soi un manquement à l'obligation de sécurité (article 32), distinct de la violation initiale : une entreprise qui détecte un incident et n'agit pas aggrave sa situation.
Le RGPD impose de notifier la CNIL dans les 72 heures lorsque la violation présente un risque pour les personnes (article 33). Si ce risque est élevé, ce qui est souvent le cas pour le numéro de sécurité sociale ou des données de santé, les salariés concernés doivent aussi être informés directement (article 34).
7. Exposition de données sensibles : santé, handicap, numéro de sécurité sociale
Les données de santé et de handicap appartiennent aux catégories particulières de l'article 9 du RGPD. Le numéro de sécurité sociale (NIR) n'en fait pas partie, mais son utilisation est strictement encadrée en droit français. Leur exposition présente en général un risque élevé : elle impose alors, en plus de la notification à la CNIL, une information directe des salariés concernés (article 34).
Ces données apparaissent fréquemment dans les dossiers RH : arrêts maladie, déclarations de handicap, attestations de prévoyance. Leur traitement exige une base légale spécifique et des mesures de sécurité renforcées, comme la pseudonymisation RGPD.
8. Quelles sont les sanctions RGPD pour les entreprises ?
Les amendes administratives peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial. Au-delà du montant, la CNIL peut prononcer des mises en demeure et rendre ses sanctions publiques. La non-conformité RH n'est pas un risque théorique.
Au-delà des amendes, les entreprises s'exposent à des litiges prud'homaux. Un salarié dont les données ont été exposées peut saisir le conseil de prud'hommes pour obtenir réparation du préjudice subi. Les risques de réputation complètent ce tableau : une sanction publique de la CNIL affecte durablement la marque employeur.
Points clés
Les violations de données RH exposent les entreprises à des amendes pouvant atteindre 4 % du chiffre d'affaires mondial et à des litiges salariés, ce qui rend la conformité RGPD non négociable pour toute direction RH.
| Point | Détails |
|---|---|
| Migration de serveurs | Supprimer définitivement les données RH avant toute migration pour éviter les accès résiduels. |
| Durées de conservation | Données de badge : trois mois recommandés par la CNIL ; double des bulletins de paie : cinq ans pour l'employeur. |
| Base légale en RH | Utiliser l'exécution du contrat ou l'obligation légale, jamais le consentement du salarié. |
| Notification sous 72 heures | Notifier la CNIL dans les 72 heures si la violation présente un risque, et informer directement les salariés si ce risque est élevé. |
| Pseudonymisation | Appliquer la pseudonymisation aux données sensibles pour réduire l'impact d'une éventuelle fuite. |
Pour la méthode complète de protection des dossiers salariés : Pseudonymisation des dossiers employés, le guide complet.
Safe-doc pour les équipes RH
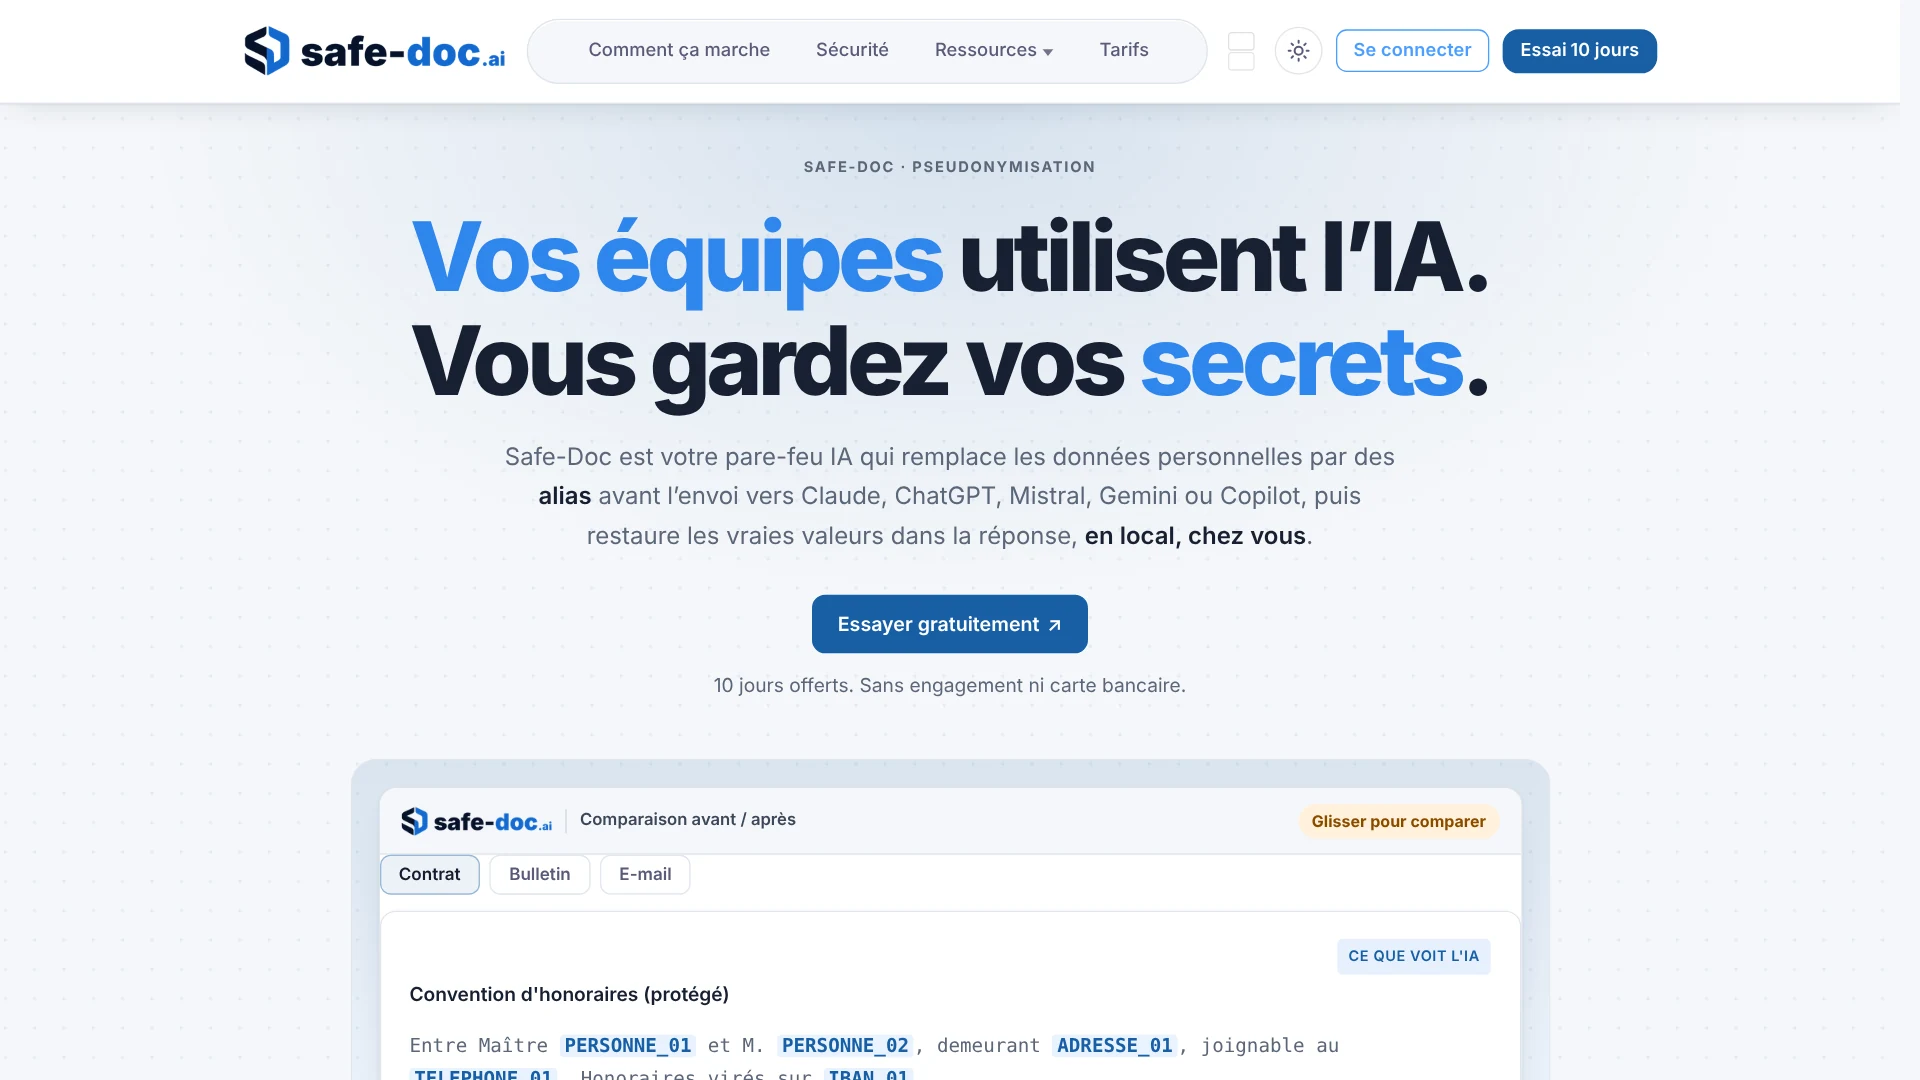
Plusieurs des violations décrites plus haut ont une cause commune : un document RH qui circule en clair. Safe-doc agit sur ce point précis, et seulement sur celui-là. Avant qu'un bulletin, un arrêt de travail ou un dossier disciplinaire parte vers un outil d'IA, il est pseudonymisé, et les vraies données ne reviennent que sur le poste de l'utilisateur.
Le document n'est pas conservé après traitement. Cela ne remplace ni les contrôles d'accès, ni la politique de conservation, ni la procédure de notification décrits dans cet article. Voir la page dédiée aux équipes RH.
Questions fréquentes
Qu'est-ce qu'une violation de données RH selon le RGPD ?
Une violation de données RH est toute atteinte à la sécurité exposant des données personnelles de salariés, qu'elle soit accidentelle ou malveillante, telle que définie par l'article 4.12 du RGPD.
Quelles données RH sont les plus exposées aux violations ?
Les bulletins de paie, le numéro de sécurité sociale, les données de santé, les dossiers disciplinaires et les logs de badge sont les données RH les plus fréquemment impliquées dans des cas de violation.
Quel délai pour notifier la CNIL en cas de violation RH ?
L'employeur doit notifier la CNIL dans les 72 heures après avoir pris connaissance de la violation, si elle présente un risque pour les personnes. Si ce risque est élevé, les salariés concernés doivent aussi être informés directement.
Quelles sanctions encourt une entreprise pour violation RGPD en RH ?
Les amendes peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial. Des litiges prud'homaux et des atteintes à la réputation s'y ajoutent.
Comment prévenir les violations de données RH liées à l'IA ?
La pseudonymisation des documents avant tout traitement par une IA est la méthode recommandée. Elle réduit l'exposition des données personnelles sans modifier les outils ni les habitudes de travail des équipes RH.
À lire aussi
- Pseudonymisation des dossiers employés : le guide complet pour les RH
- Classification des données sensibles : 4 niveaux, DLP et pseudonymisation
- Pseudonymisation : les recommandations de la CNIL et du CEPD, le guide du DPO