


Un cabinet de conseil manipule chaque jour des données qui ne lui appartiennent pas : les fichiers RH d'un client en restructuration, les prix et marges d'un panel d'entreprises, les données clients d'une filiale, les plans stratégiques d'une direction générale. Certaines sont des données personnelles, d'autres sont des secrets d'affaires. Toutes engagent la responsabilité du cabinet.
La conformité RGPD d'un cabinet de conseil repose sur trois piliers : un cadre juridique clair (rôle de chacun, contrats, accords de confidentialité), des mesures techniques sérieuses, et une discipline d'usage, en particulier avec les outils d'IA, qui transforment chaque livrable en risque potentiel de fuite.
Ce guide couvre le rôle du consultant au sens du RGPD, le contrat de sous-traitance, les accords de confidentialité, la protection des benchmarks sectoriels, l'usage de l'IA sur les livrables, la sécurité au quotidien, la gestion des sous-traitants et la conduite à tenir en cas d'incident.
La règle d'or : une donnée client ne quitte jamais votre périmètre sous une forme identifiable. Ni vers un outil d'IA, ni vers un partenaire, ni vers un benchmark diffusé.
Points clés
| Point | Détails |
|---|---|
| Qualifiez votre rôle | Sous-traitant ou responsable de traitement : tout en découle, y compris votre responsabilité. |
| Le contrat de l'article 28 est obligatoire | Dès que vous traitez des données personnelles pour le compte d'un client. |
| Les secrets d'affaires ne relèvent pas du RGPD | Ils exigent un accord de confidentialité précis, en plus du contrat RGPD. |
| Un benchmark peut trahir ses participants | Petits échantillons et détails géographiques permettent de reconnaître une entreprise. |
| L'IA est le nouveau point de fuite | Pseudonymisez les livrables avant tout envoi à un outil externe. |
Table des matières
- Les sept piliers de la conformité d'un cabinet
- Responsable de traitement ou sous-traitant ?
- Le contrat de sous-traitance (article 28)
- Accords de confidentialité et secrets d'affaires
- Protéger les benchmarks sectoriels
- L'IA sur les livrables clients
- La sécurité au quotidien
- Choisir et contrôler vos propres sous-traitants
- En cas de violation de données
- Le DPO et la formation des équipes
- Faire de la confidentialité un argument commercial
- Les erreurs les plus fréquentes
- Safe-doc pour les cabinets de conseil
- Questions fréquentes
- À lire aussi
- Sources
- Recommandation
Les sept piliers de la conformité d'un cabinet
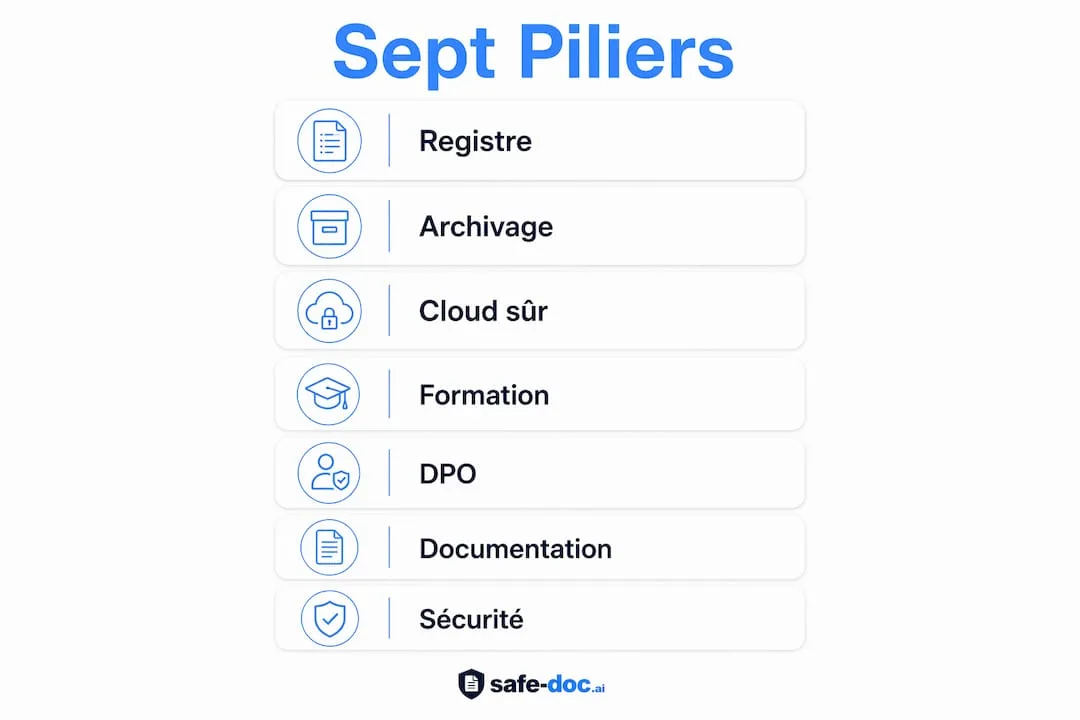
| Pilier | Action concrète | Priorité |
|---|---|---|
| Registre des traitements | Recenser finalités, catégories de données, destinataires et durées de conservation, y compris les traitements réalisés pour le compte de clients | Immédiate |
| Information des personnes | Mentions d'information pour vos propres clients, collaborateurs et candidats | Immédiate |
| Bases légales | Définir la base de chaque traitement : contrat, obligation légale, intérêt légitime | Haute |
| Contrats de sous-traitance | Un contrat article 28 avec chaque client pour qui vous traitez des données, et avec chacun de vos propres prestataires | Haute |
| Sécurité | Authentification forte, chiffrement, sauvegardes, mises à jour | Haute |
| Droits des personnes | Procédure de réponse sous un mois aux demandes d'accès ou d'effacement | Moyenne |
| Gestion des incidents | Procédure de détection, de notification et de documentation | Obligatoire |
Votre registre doit distinguer deux catégories : les traitements dont vous êtes responsable (vos clients, vos salariés, votre prospection) et ceux que vous réalisez pour le compte de clients. L'article 30.2 du RGPD impose aux sous-traitants de tenir ce second registre. Pour les données du personnel, voir notre guide sur la pseudonymisation des dossiers employés.
Responsable de traitement ou sous-traitant ?
La qualification ne dépend pas de ce qu'écrit le contrat, mais de la réalité : qui décide des finalités et des moyens essentiels du traitement ?
Si le client décide pourquoi et comment ses données sont traitées, et que vous agissez sur ses instructions, vous êtes sous-traitant. Si vous décidez vous-même de la finalité ou des moyens essentiels (par exemple en réutilisant les données d'une mission pour constituer un benchmark que vous vendez), vous devenez responsable de traitement, voire responsable conjoint avec votre client.
Et si vous confiez à votre tour une partie du travail à un prestataire (un freelance, un outil en ligne, un éditeur d'IA), celui-ci devient sous-traitant ultérieur : il vous faut l'autorisation du client.
La frontière glisse facilement en conseil. Documentez le rôle retenu pour chaque mission dans votre registre.
Ce que le RGPD impose au sous-traitant
Le sous-traitant ne traite les données que sur instruction documentée du client, et garantit leur confidentialité, y compris vis-à-vis de ses propres collaborateurs. Il met en œuvre des mesures de sécurité adaptées au risque (article 32), et aide le client à répondre aux demandes des personnes comme à réaliser ses analyses d'impact.
Il notifie sans délai toute violation de données au client, et restitue ou détruit les données en fin de mission. Il ne fait appel à un sous-traitant ultérieur qu'avec l'autorisation du client, en lui imposant les mêmes obligations.
Le contrat de sous-traitance (article 28)
Un contrat de sous-traitance valide n'est pas un formulaire générique. L'article 28.3 du RGPD impose de préciser l'objet, la durée, la nature et la finalité du traitement, le type de données et les catégories de personnes concernées, ainsi que les obligations et droits du responsable.
| Exigence de l'article 28.3 | Clause contractuelle pratique |
|---|---|
| Traitement sur instruction uniquement | Clause d'instruction documentée et procédure de modification |
| Confidentialité du personnel | Engagement de confidentialité signé par chaque personne habilitée |
| Mesures de sécurité | Annexe technique listant les mesures mises en œuvre |
| Sous-traitance ultérieure | Autorisation préalable (liste ou accord) et répercussion des obligations |
| Assistance aux droits des personnes | Délais et procédure d'assistance |
| Notification de violation | Délai de notification au responsable, souvent fixé entre 24 et 48 heures |
| Audit | Droit d'audit du client, préavis et périmètre |
| Fin de contrat | Délai, format de restitution et preuve de destruction |
| Transferts hors UE | Mécanisme applicable : décision d'adéquation, clauses contractuelles types |
Décrivez les catégories de données avec précision. « Données RH » est trop vague : écrivez « nom, matricule, rémunération, évaluations annuelles ». Une liste imprécise affaiblit le contrat en cas de litige.
Accords de confidentialité et secrets d'affaires
Le RGPD ne protège que les données personnelles. Les prix, marges, plans stratégiques, savoir-faire et projets de vos clients relèvent du secret des affaires (articles L151-1 et suivants du Code de commerce), qui suppose notamment que leur détenteur ait pris des mesures raisonnables pour les protéger. L'accord de confidentialité est l'une de ces mesures. En M&A, ces documents passent par une data room conforme au RGPD.
Un accord de confidentialité vague protège mal. Pour qu'il soit efficace, commencez par définir précisément son périmètre : données financières, plans stratégiques, données personnelles des clients, codes sources, etc. Une annexe liste les catégories de données, les formats concernés (fichiers, papier, échanges oraux) et les systèmes.
Prévoyez des pénalités proportionnées, dissuasives mais défendables, et fixez le sort des informations en fin de mission : restitution, destruction certifiée ou archivage sécurisé, avec des délais. Et révisez l'accord à chaque renouvellement de mission ou changement de périmètre.
Faites relire vos accords de confidentialité par un juriste avant signature. Une clause bien rédigée dans le contrat principal protège mieux qu'un accord séparé trop générique.
Protéger les benchmarks sectoriels
Un benchmark sectoriel n'est jamais un simple tableau de chiffres neutres. Il agrège les prix, marges, volumes ou pratiques de plusieurs entreprises, et chacune d'elles peut chercher à se reconnaître, ou à reconnaître ses concurrents. Pour un benchmark diffusé, l'anonymisation est souvent préférable : voir pseudonymisation ou anonymisation.
Classer les variables
Listez d'abord chaque variable du benchmark : prix, marge, volume, segment de clientèle, zone géographique. Évaluez pour chacune l'impact d'une divulgation (faible, moyen ou fort), et croisez-le avec le nombre de personnes ou de tiers qui auront accès au fichier. Vous obtenez pour chaque variable un niveau de risque et une mesure de protection, tableau que le DPO et la direction juridique valident avant tout partage.
Reclassez à chaque mise à jour du périmètre. Une donnée agrégée sur cinq entreprises change de statut si le panel tombe à trois.
Tester la réidentification avant diffusion
Un benchmark peut respecter toutes les règles et rester réidentifiable. Avant de le diffuser, imaginez un adversaire réaliste : un concurrent, un journaliste, un participant qui cherche à reconnaître les autres. Vérifiez combien d'entités partagent les mêmes caractéristiques visibles (le principe de k-anonymat), et que les valeurs sensibles varient bien au sein de chaque groupe (le principe de l-diversité). Puis simulez un croisement avec les données publiques du secteur.
| Situation observée | Mesure corrective |
|---|---|
| Moins de 5 entités partagent les mêmes caractéristiques | Agréger davantage avant publication |
| Groupe homogène sur une variable sensible | Introduire une variation contrôlée des valeurs |
| Granularité géographique trop fine | Passer au niveau régional |
| Moins de dix entités dans un segment | Suspendre la diffusion externe de ce segment |
Ces seuils sont des repères courants, à adapter au secteur et à la sensibilité des données. Documentez chaque test dans un rapport.
Verrouiller les partages
Dans le contrat, l'accord de confidentialité doit couvrir explicitement les données du benchmark et interdire leur réutilisation pour un autre client ou un autre projet. Il prévoit leur restitution ou leur destruction avec preuve, un droit d'audit sur les mesures de sécurité promises, et précise la localisation des traitements.
Si le benchmark traite un volume significatif de données personnelles ou des données sensibles, une analyse d'impact devient nécessaire.
L'IA sur les livrables clients
Le moment le plus risqué d'une mission est souvent celui où un consultant, pour gagner du temps, colle un rapport client, un fichier de benchmark ou une note stratégique dans un assistant d'IA. Selon l'outil et l'offre souscrite, ces contenus peuvent être conservés, voire réutilisés. Pour ces usages quotidiens, l'extension Chrome Safe-Doc pseudonymise directement dans ChatGPT ou Claude.
Pseudonymisez avant l'envoi les noms des clients et de leurs salariés, les raisons sociales, les montants identifiants et les lieux, et gardez la table de correspondance au cabinet, jamais chez le prestataire d'IA. N'utilisez que des outils encadrés par un contrat (interdiction d'entraînement, suppression, localisation), et informez le client des outils utilisés et des garanties appliquées.
Conseil de pro : Un livrable pseudonymisé reste exploitable par l'IA si les alias sont cohérents (CLIENT_A, FILIALE_2, CONCURRENT_3). Remplacez par des alias, pas par des blancs.
Pour la méthode détaillée sur les documents : Pseudonymiser des contrats PDF.
La sécurité au quotidien
| Mesure | Objectif | Preuve pour un audit |
|---|---|---|
| Authentification multifacteur | Protéger messagerie, stockage, outils collaboratifs | Configuration des comptes |
| Chiffrement des postes et des échanges | Protéger les données en cas de perte ou d'interception | Configuration, politique écrite |
| Gestionnaire de mots de passe | Supprimer les mots de passe réutilisés | Politique et outil déployé |
| Mises à jour systématiques | Corriger les failles connues | Historique des correctifs |
| Pseudonymisation | Réduire le risque en cas de fuite et avant l'IA | Rapports de traitement |
| Habilitations au plus juste | Chaque consultant n'accède qu'à ses missions | Matrice des droits, journaux |
| Sauvegardes avec une copie hors ligne | Résister à un rançongiciel | Rapports de restauration |
| Journalisation | Détecter et prouver | Journaux horodatés |
| Sensibilisation à l'hameçonnage | Réduire l'erreur humaine | Attestations de formation |
Ne plus envoyer de documents sensibles par courriel standard, même protégés par un mot de passe : préférez un espace d'échange sécurisé ou des liens expirables. Pour les données sensibles, privilégiez des solutions hébergées dans l'Union européenne.
Choisir et contrôler vos propres sous-traitants
Freelances, outils en ligne, éditeurs d'IA, hébergeurs : chacun de vos prestataires qui touche aux données d'un client est un sous-traitant ultérieur.
Avant de signer
Avant de signer, demandez au prestataire sa politique de sécurité et son plan de continuité, ainsi que la liste de ses propres sous-traitants et leur localisation. Vérifiez ses certifications (ISO 27001, ISO 27701, SOC 2) : leur date, leur périmètre réel et l'organisme qui les a délivrées. Analysez son contrat de sous-traitance au regard de l'article 28, et consignez le résultat dans votre registre.
Conseil de pro : Une certification est un signal, pas une preuve. Demandez aussi des éléments opérationnels récents : rapports de tests d'intrusion datés, documentation d'architecture, procédure d'incident.
Pendant le contrat
Pendant le contrat, prévoyez un audit annuel ou sur demande, mené directement ou par un tiers mandaté, et suivez quelques indicateurs de sécurité, comme le délai de notification des incidents ou la fréquence des sauvegardes. Le contrat est mis à jour à chaque évolution significative.
| Élément du registre des sous-traitants | Contenu |
|---|---|
| Identification | Raison sociale, adresse, contact du DPO |
| Finalité | Données traitées et usage |
| Localisation | Pays d'hébergement, transferts éventuels |
| Sécurité | Chiffrement, certifications, politique d'accès |
| Contrat | Référence, date de signature et de révision |
En cas de violation de données
La responsabilité est partagée, mais pas symétrique. Le sous-traitant prévient le responsable de traitement sans délai, dans le délai fixé au contrat. Le responsable notifie la CNIL dans les 72 heures si la violation présente un risque pour les personnes (article 33). Et les personnes concernées sont informées si ce risque est élevé (article 34). Des cas réels sont analysés dans 8 exemples de violations de données RH.
Le délai de 72 heures court à partir du moment où l'on a connaissance de la violation, pas de sa résolution. Hésiter à notifier coûte en général plus cher que notifier.
À préparer avant tout incident : un registre des incidents (même mineurs), un référent chargé de qualifier les incidents, un modèle de notification, et une procédure de documentation après coup.
Le DPO et la formation des équipes
La désignation d'un délégué à la protection des données est obligatoire dans certains cas (article 37 du RGPD), notamment quand l'activité principale implique un suivi régulier et systématique à grande échelle ou le traitement à grande échelle de données sensibles. Même quand elle n'est pas obligatoire, un référent identifié est utile. Un DPO externe mutualisé permet aux cabinets de taille moyenne de bénéficier d'une expertise sans recruter à temps plein. Les points de contrôle utiles au DPO sont réunis sur la page Safe-Doc pour les DPO.
Une politique bien écrite ne vaut rien si les consultants ne la connaissent pas. La formation commence par une sensibilisation générale (hameçonnage, mots de passe, pièces jointes), puis s'adapte à chaque métier : consultants, assistants et équipes commerciales ne sont pas exposés de la même façon. Une charte numérique signée à l'arrivée, une liste des outils autorisés et une procédure claire de remontée des incidents complètent le dispositif, avec une mise à jour annuelle des contenus.
Depuis février 2025, l'article 4 de l'AI Act impose aussi aux entreprises qui utilisent des systèmes d'IA de veiller à un niveau suffisant de maîtrise de l'IA chez leurs collaborateurs.
Faire de la confidentialité un argument commercial
Pour un cabinet de conseil, la protection des données est aussi un signal de sérieux auprès des directions juridiques et des grands comptes.
Quelques gestes simples le rendent visible. Un questionnaire de conformité en début de mission montre que le sujet est pris au sérieux, et une note d'une à deux pages décrivant les mesures appliquées à la mission rassure les décideurs. Des clauses adaptées à chaque client témoignent de votre maturité.
Les grands comptes apprécient aussi la liste des outils utilisés, avec leurs garanties d'hébergement. Et une section « sécurité des données » dans vos propositions vous distingue des concurrents qui n'en parlent pas.
Se faire accompagner
Si vous faites appel à un cabinet spécialisé en RGPD, vérifiez ses références dans votre secteur, sa capacité à fournir un DPO externe, ses outils (registre, modèles à jour), la clarté de ses honoraires, et qu'il signe lui-même un contrat de sous-traitance avec vous. Pour un cabinet d'avocats, la maîtrise des règles déontologiques de la profession est indispensable.
Les erreurs les plus fréquentes
L'erreur de départ est de ne pas qualifier son rôle, pour découvrir en cas d'incident qu'on était responsable de traitement. La deuxième est de réutiliser les données d'une mission pour un autre client ou un benchmark, sans base légale ni accord. On voit aussi passer des livrables clients en clair vers une IA grand public et la diffusion d'un benchmark sur un échantillon trop petit.
Les dernières tiennent aux contrats et aux outils : signer des accords de confidentialité génériques, oublier ses propres prestataires (freelances, outils en ligne) dans la chaîne de sous-traitance, et envoyer des documents sensibles par courriel standard.
Safe-doc pour les cabinets de conseil
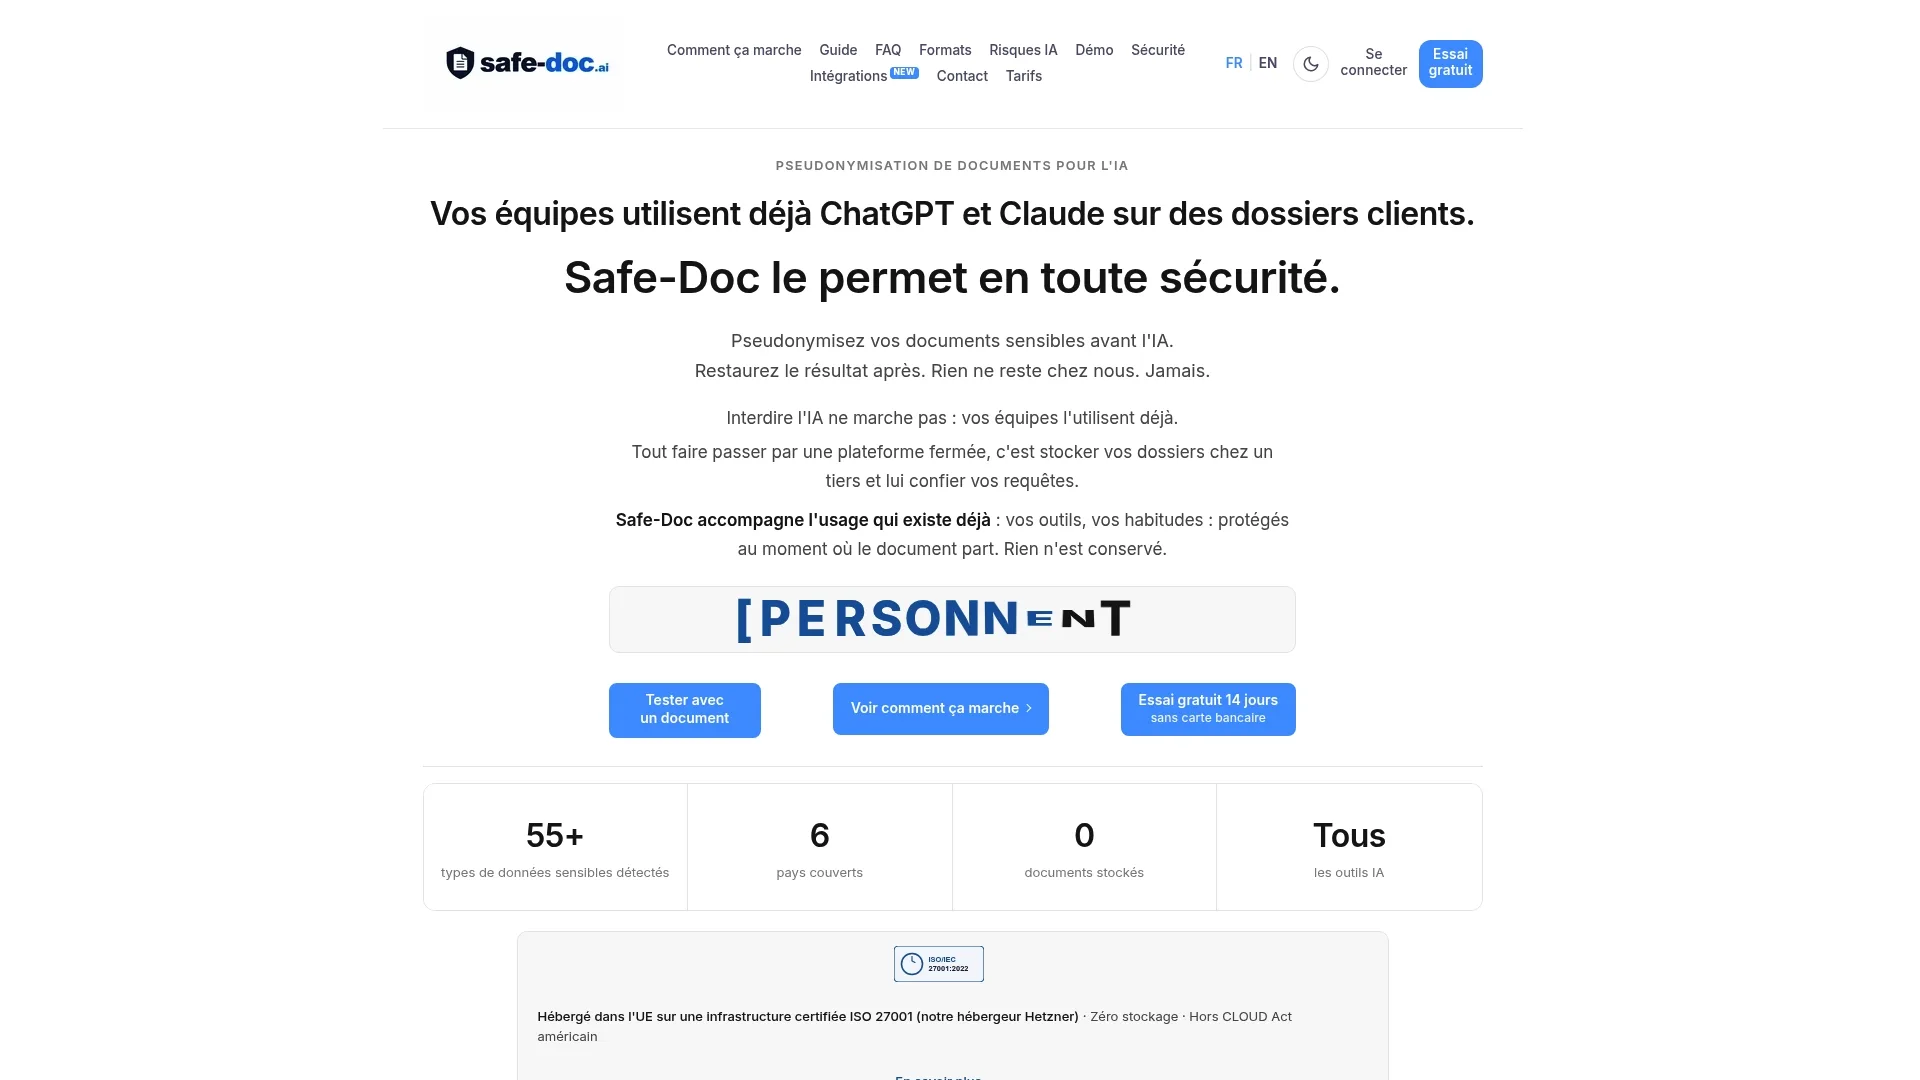
Un cabinet de conseil n'a pas besoin d'une nouvelle plateforme pour protéger ses missions. Safe-doc se place avant l'outil d'IA que vos consultants utilisent déjà : livrables, benchmarks et comptes rendus (PDF, Word, tableurs) sont pseudonymisés, puis les noms des clients reviennent dans la réponse.
Rien n'est hébergé chez Safe-doc après traitement, ce qui simplifie vos réponses aux questionnaires de sécurité des grands comptes. Les équipes qui automatisent leurs analyses appellent la même pseudonymisation par l'API, ou depuis un agent grâce au serveur MCP. Voir la page dédiée au conseil.
Questions fréquentes
Un cabinet de conseil est-il responsable de traitement ou sous-traitant ?
Cela dépend de chaque mission. Si vous traitez les données sur instruction du client, vous êtes sous-traitant. Si vous décidez vous-même de la finalité ou des moyens essentiels, vous êtes responsable de traitement.
Un contrat article 28 est-il obligatoire pour une mission de conseil ?
Oui, dès que vous traitez des données personnelles pour le compte d'un client. Il doit reprendre les mentions de l'article 28.3 du RGPD.
Le RGPD protège-t-il les secrets d'affaires de mes clients ?
Non. Il ne protège que les données personnelles. Les informations stratégiques relèvent du secret des affaires et doivent être couvertes par un accord de confidentialité.
Comment anonymiser un benchmark sectoriel ?
En agrégeant suffisamment d'entités par segment, en réduisant la précision géographique, en vérifiant que les valeurs sensibles varient au sein de chaque groupe, et en testant la réidentification avant diffusion.
Peut-on utiliser ChatGPT ou Claude sur un livrable client ?
Oui, si le livrable est pseudonymisé avant l'envoi, si l'outil est encadré par un contrat adapté et si le client est informé.
Quel délai pour notifier une violation ?
Le sous-traitant prévient le client sans délai ; le responsable de traitement notifie la CNIL dans les 72 heures si la violation présente un risque pour les personnes.
À lire aussi
- Data room et RGPD : les preuves à exiger avant une due diligence
- Pseudonymisation des dossiers employés : le guide complet pour les RH
- Contrats avec les fournisseurs d'IA : les clauses à exiger (RGPD, AI Act)
Sources
- RGPD : texte officiel (EUR-Lex)
- CNIL : guide de la sécurité des données personnelles
- CNIL : l'anonymisation de données personnelles
- MEDEF : guide sur les données sensibles
- Cigref : la protection des données sensibles non personnelles
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit à propos de votre situation avant d'agir sur la base de ce contenu.